Aturan dan Risiko Transfer Data Pribadi Antarnegara
Rangga Triatmaja
27 Oktober 2026
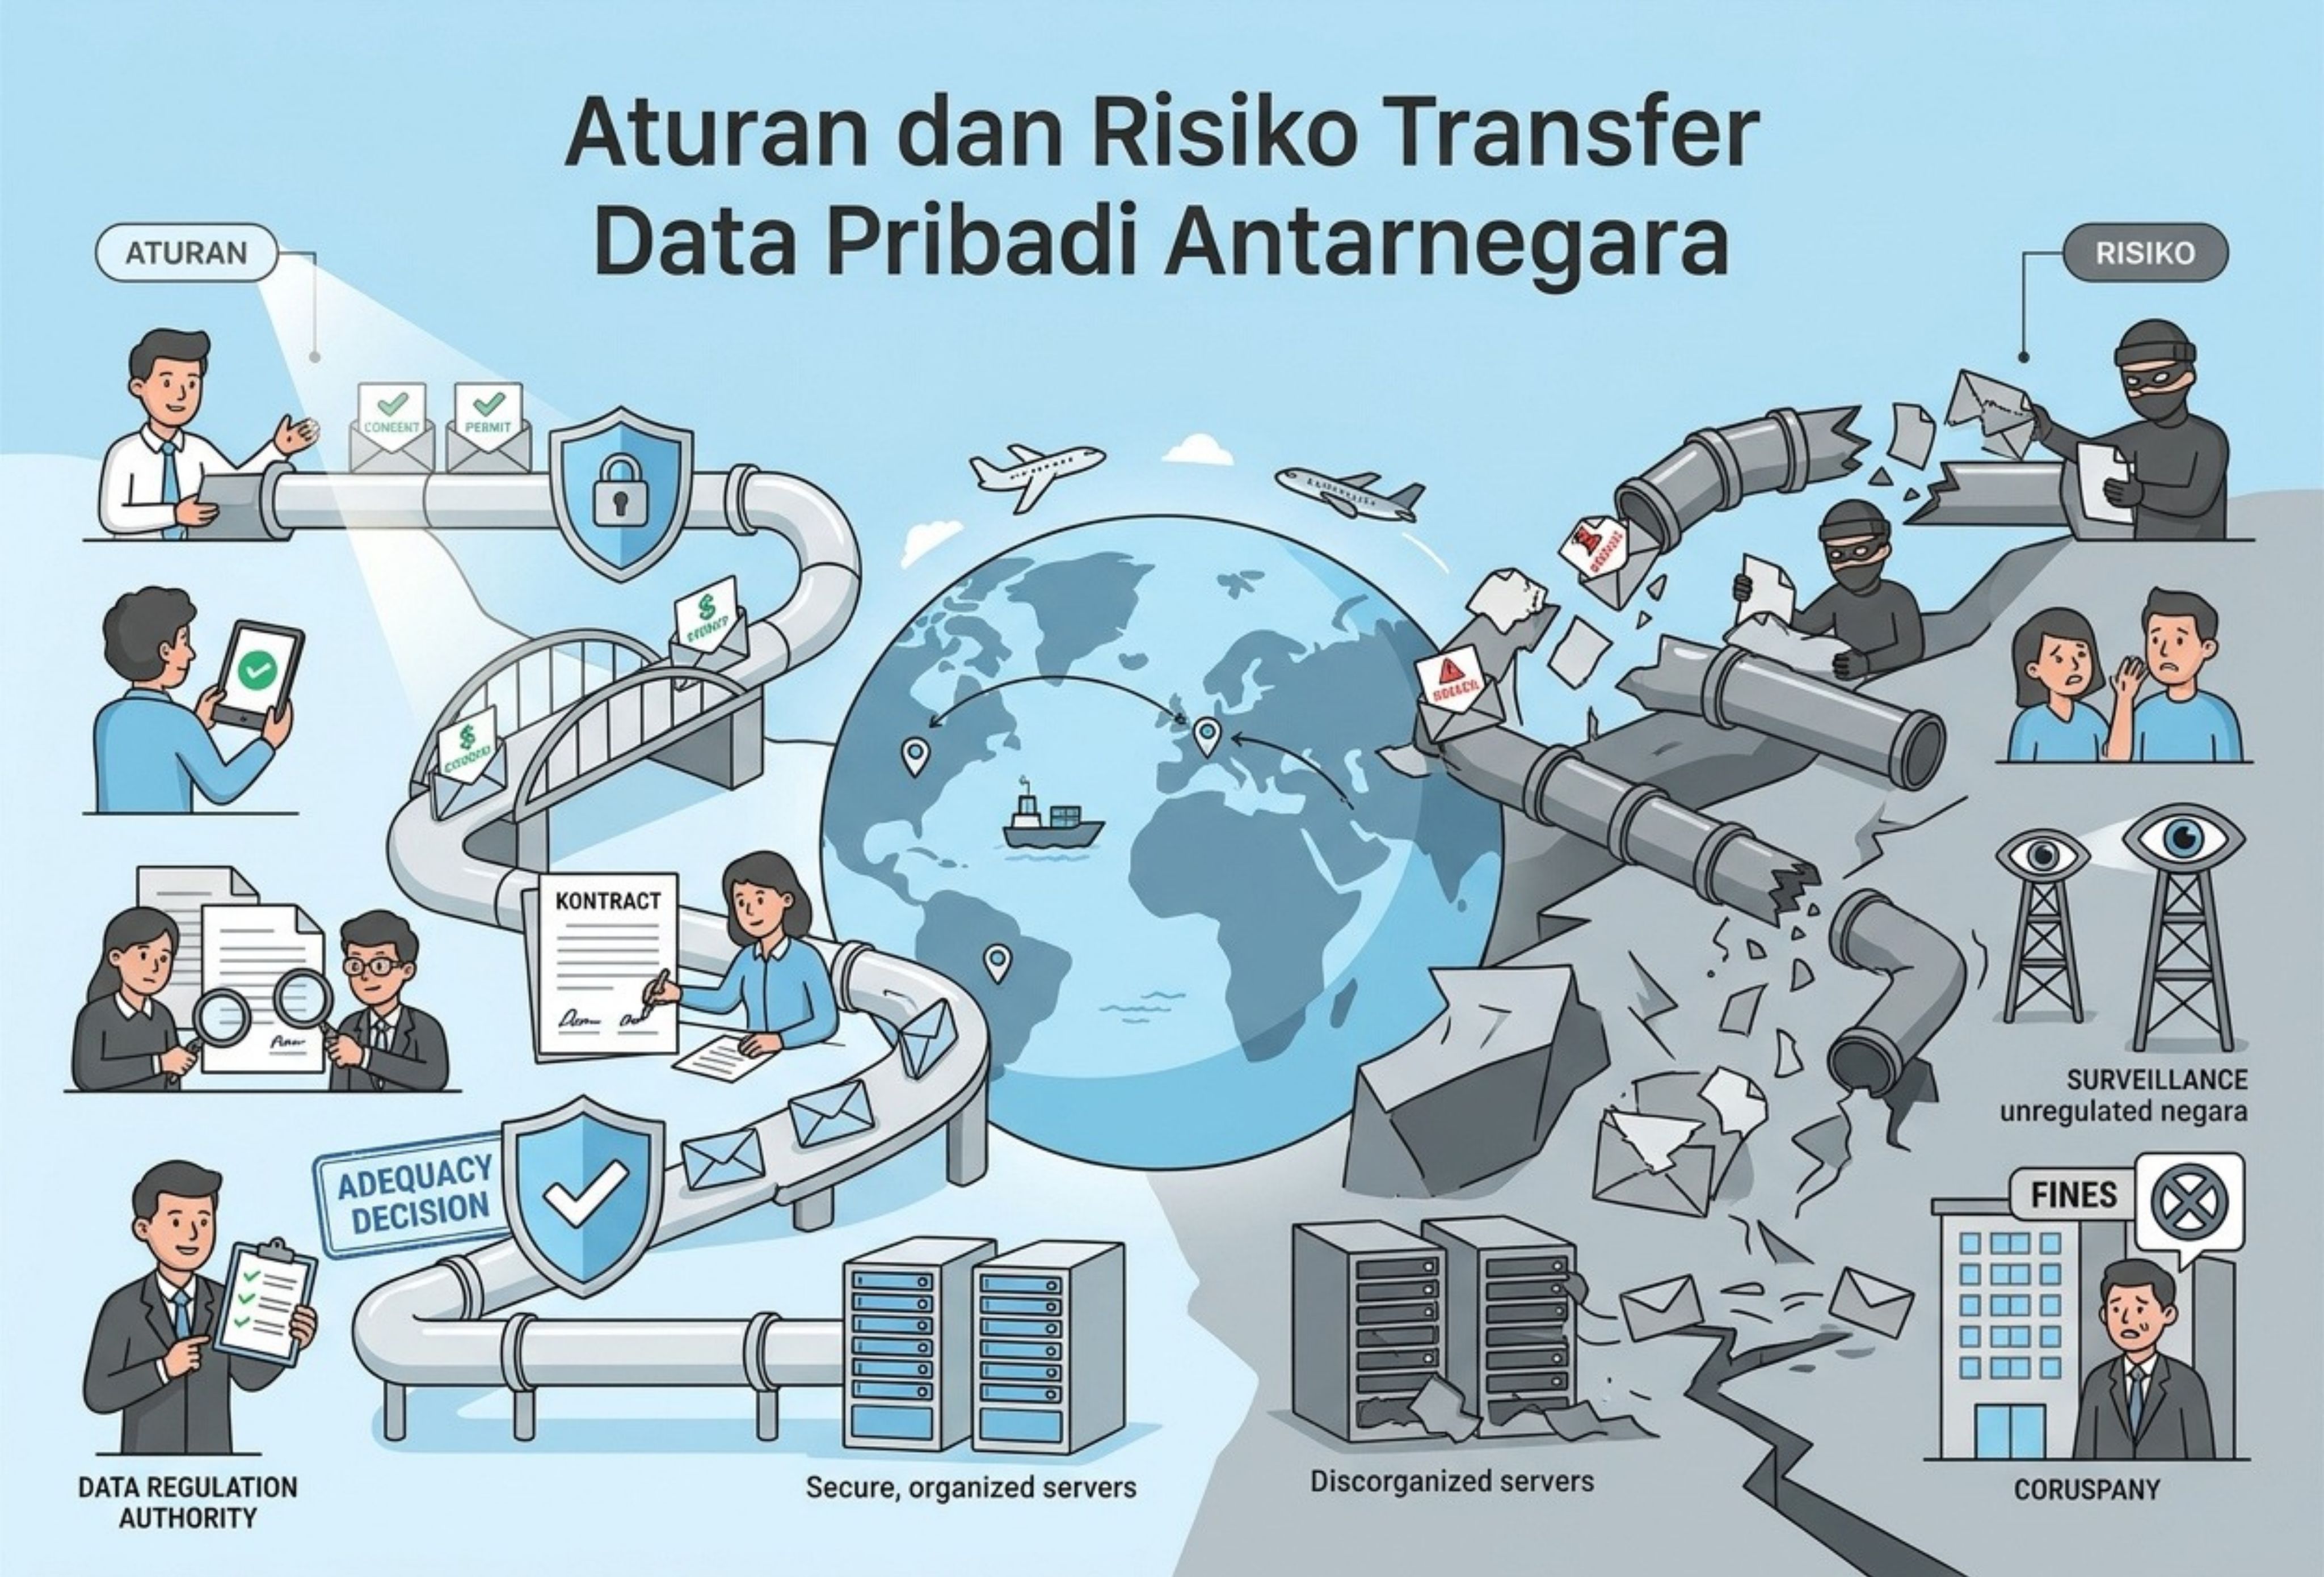
Transfer data pribadi ke luar negeri menjadi bagian penting dalam perkembangan layanan digital, perdagangan internasional, penyimpanan berbasis cloud, dan kerja sama antarlembaga. Namun, pemindahan data melintasi batas negara bukan sekadar persoalan teknis. Proses ini juga berkaitan dengan hak privasi, keamanan informasi, kewenangan hukum, serta tanggung jawab pihak yang mengelola data.
Di Indonesia, transfer data pribadi lintas negara diatur terutama melalui Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP). Peraturan tersebut menetapkan persyaratan yang harus diperhatikan pengendali data sebelum mengirimkan data kepada pihak di negara lain. Karena itu, organisasi perlu memastikan bahwa pemindahan data dilakukan dengan dasar hukum yang tepat dan perlindungan yang memadai.
Pengertian Transfer Data Pribadi Antarnegara
Transfer data pribadi antarnegara adalah pemindahan data pribadi dari wilayah hukum Indonesia kepada pengendali atau prosesor data pribadi yang berada di luar Indonesia. Dalam praktiknya, kegiatan ini dapat terjadi ketika perusahaan menggunakan penyedia layanan cloud asing, mengirimkan data pelanggan kepada kantor pusat di negara lain, atau memanfaatkan penyedia jasa teknologi yang memproses informasi dari luar negeri.
Data pribadi sendiri merupakan informasi mengenai orang perseorangan yang dapat diidentifikasi, baik secara langsung maupun tidak langsung. UU PDP membaginya menjadi data pribadi yang bersifat umum dan data pribadi yang bersifat spesifik. Data spesifik mencakup, antara lain, informasi kesehatan, biometrik, genetika, catatan kejahatan, data anak, dan data keuangan pribadi. Sementara itu, data umum mencakup nama lengkap, jenis kelamin, kewarganegaraan, agama, status perkawinan, serta informasi lain yang dapat mengidentifikasi seseorang jika dikombinasikan dengan data lainnya.
Pengiriman data tersebut tidak otomatis dilarang hanya karena penerimanya berada di luar negeri. Meski demikian, pengendali data tetap wajib memastikan pemindahan dilakukan sesuai dengan ketentuan hukum yang berlaku. Prinsip ini sejalan dengan Pasal 56 UU PDP yang secara khusus mengatur transfer data pribadi ke luar wilayah hukum Indonesia.
Dasar Hukum Transfer Data Pribadi ke Luar Negeri
Landasan hukum utama transfer data pribadi lintas negara adalah UU PDP, terutama Pasal 55 dan Pasal 56. Pasal 55 mengatur transfer data di dalam wilayah Indonesia, sedangkan Pasal 56 menetapkan ketentuan untuk transfer ke luar negeri.
Pasal 56 UU PDP menentukan tiga tahapan perlindungan yang perlu diperhatikan. Pertama, pengendali data harus memastikan bahwa negara tempat penerima data berada memiliki tingkat pelindungan data pribadi yang setara atau lebih tinggi daripada standar yang ditetapkan UU PDP.
Kedua, apabila kesetaraan tingkat perlindungan tersebut tidak terpenuhi, pengendali wajib memastikan adanya pelindungan data pribadi yang memadai dan bersifat mengikat. Ketiga, apabila kedua persyaratan sebelumnya tidak terpenuhi, pengendali wajib memperoleh persetujuan dari subjek data pribadi.
Dengan demikian, persetujuan bukan satu-satunya mekanisme yang dapat digunakan untuk melakukan transfer data pribadi ke luar negeri. UU PDP mengutamakan penilaian tingkat perlindungan di negara penerima dan ketersediaan perlindungan yang memadai serta mengikat sebelum persetujuan subjek data menjadi dasar yang diperlukan berdasarkan tahapan tersebut.
Selain UU PDP, Pasal 28G ayat (1) Undang-Undang Dasar Negara Republik Indonesia Tahun 1945 menjadi landasan konstitusional karena menjamin hak setiap orang atas perlindungan diri pribadi, keluarga, kehormatan, martabat, dan harta benda, serta rasa aman. Ketentuan ini memperkuat pentingnya menjaga informasi pribadi ketika data berpindah ke yurisdiksi lain.
Kewajiban Pengendali Data Sebelum Melakukan Transfer
Sebelum memindahkan data pribadi ke luar negeri, pengendali data perlu mengidentifikasi tujuan, jenis data, penerima, serta mekanisme pemrosesan yang akan digunakan. Langkah ini membantu memastikan bahwa transfer memiliki dasar yang jelas dan tidak dilakukan secara berlebihan.
1. Memastikan tingkat perlindungan negara penerima
Pengendali data harus menilai apakah negara tujuan memiliki tingkat pelindungan data pribadi yang setara atau lebih tinggi daripada ketentuan UU PDP. Penilaian tersebut tidak cukup hanya berdasarkan reputasi negara atau penyedia layanan, tetapi perlu memperhatikan aturan yang berlaku, mekanisme pengawasan, hak subjek data, serta kemungkinan pemulihan jika terjadi pelanggaran.
Apabila tingkat perlindungan negara penerima belum memenuhi persyaratan, pengendali harus menilai apakah tersedia mekanisme perlindungan yang memadai dan mengikat. Bentuk perlindungan yang relevan dapat bergantung pada hukum yang berlaku dan struktur hubungan antara pihak yang mengirim serta menerima data.
2. Menentukan dasar pemrosesan data pribadi
Transfer lintas negara merupakan bagian dari rangkaian pemrosesan data pribadi. Karena itu, pengendali tetap harus memiliki dasar pemrosesan sebagaimana diatur dalam Pasal 20 UU PDP.
Dasar tersebut dapat berupa persetujuan yang sah dari subjek data, pemenuhan perjanjian, kewajiban hukum, perlindungan kepentingan vital, pelaksanaan tugas untuk kepentingan umum atau pelayanan publik, maupun kepentingan sah lainnya dengan memperhatikan tujuan, kebutuhan, dan keseimbangan kepentingan para pihak.
Dasar pemrosesan harus sesuai dengan kegiatan yang dilakukan. Adanya kontrak dengan penyedia layanan asing, misalnya, tidak serta-merta menghapus kewajiban pengendali untuk memastikan pemrosesan data memiliki dasar hukum yang sah.
3. Membatasi jenis dan jumlah data yang ditransfer
Pengendali sebaiknya hanya mengirimkan data yang diperlukan untuk mencapai tujuan pemrosesan. Prinsip ini berkaitan dengan Pasal 16 ayat (2), Pasal 27, dan Pasal 28 UU PDP, yang menekankan pemrosesan secara terbatas dan spesifik, sah secara hukum, transparan, serta sesuai dengan tujuan yang telah ditentukan.
Apabila suatu layanan hanya memerlukan nama dan alamat email, pengiriman seluruh riwayat transaksi atau informasi kesehatan pengguna mungkin tidak diperlukan. Pembatasan tersebut membantu mengurangi risiko kebocoran, penyalahgunaan, dan akses yang tidak semestinya.
4. Melakukan penilaian dampak pelindungan data
Pasal 34 UU PDP mewajibkan pengendali melakukan penilaian dampak pelindungan data pribadi ketika pemrosesan berpotensi menimbulkan risiko tinggi terhadap subjek data. Risiko tinggi dapat muncul, antara lain, ketika pemrosesan melibatkan data spesifik, dilakukan dalam skala besar, menggunakan teknologi baru, atau mencakup pemantauan sistematis.
Penilaian dampak dapat membantu organisasi mengenali kemungkinan akses tanpa izin, pemindahan lanjutan ke negara lain, ketidakjelasan tanggung jawab penerima, dan keterbatasan mekanisme pengaduan. Hasilnya dapat digunakan untuk menentukan langkah pengamanan sebelum transfer dilaksanakan.
5. Menetapkan tanggung jawab pengendali dan prosesor
Pengendali data perlu mengetahui pihak yang menentukan tujuan dan kendali pemrosesan, serta pihak yang memproses data atas instruksi pengendali. Pembagian tanggung jawab ini penting agar pengelolaan data tidak menjadi tidak jelas ketika melibatkan beberapa perusahaan atau lembaga di negara berbeda.
Pasal 51 UU PDP mengatur bahwa prosesor pada dasarnya memproses data berdasarkan perintah pengendali. Pengendali juga tetap memiliki tanggung jawab atas pemrosesan yang dilakukan oleh prosesor yang ditunjuknya, sesuai dengan ketentuan undang-undang.
Oleh karena itu, perjanjian dengan penerima data sebaiknya menjelaskan tujuan penggunaan, pembatasan akses, standar keamanan, penanganan insiden, penghapusan data, dan ketentuan transfer lanjutan kepada pihak lain.
Informasi yang Perlu Diberikan kepada Subjek Data
Keterbukaan merupakan bagian penting dalam pelindungan data pribadi. Subjek data perlu memperoleh informasi yang jelas mengenai cara data mereka digunakan dan pihak yang terlibat dalam pemrosesannya.
Dalam praktik yang baik, pemberitahuan transfer lintas negara sebaiknya menjelaskan tujuan pemindahan, identitas atau kategori penerima, jenis data yang dikirimkan, mekanisme perlindungan yang digunakan, serta risiko yang mungkin timbul. Informasi tersebut juga perlu menjelaskan bagaimana subjek data dapat menggunakan haknya atau menyampaikan keluhan.
Pemberitahuan yang jelas membantu subjek data memahami konsekuensi pemrosesan dan mengetahui pihak yang dapat dihubungi apabila terjadi masalah. Namun, penyampaian informasi tidak dengan sendirinya menggantikan kewajiban untuk memiliki dasar pemrosesan dan memenuhi persyaratan transfer lintas negara menurut UU PDP.
Aturan Pelaksanaan Transfer Data dan Verifikasi PP Nomor 33 Tahun 2026
Selain UU PDP, ketentuan pelaksanaan transfer lintas negara perlu diperiksa melalui peraturan pemerintah yang berlaku. Naskah sumber menyebut Peraturan Pemerintah Nomor 33 Tahun 2026 tentang Peraturan Pelaksanaan UU PDP, termasuk ketentuan mengenai pemetaan alur transfer, penilaian instrumen hukum, penggunaan perlindungan tambahan, evaluasi berkala, serta pemberian informasi kepada subjek data.
Namun, nomor peraturan dan rincian pasal tersebut harus diverifikasi terlebih dahulu melalui naskah resmi pada JDIH atau basis data peraturan perundang-undangan. Rujukan yang belum terkonfirmasi tidak sebaiknya diperlakukan sebagai ketentuan hukum yang telah dipastikan berlaku.
Terlepas dari rincian peraturan pelaksana, organisasi dapat menerapkan tata kelola transfer data yang baik dengan mendokumentasikan alur perpindahan data, menilai instrumen hukum yang digunakan, menguji efektivitas langkah keamanan, serta meninjau ulang mekanisme transfer secara berkala. Apabila peraturan pelaksana yang berlaku menetapkan kewajiban yang lebih terperinci, organisasi perlu menyesuaikan prosedurnya berdasarkan teks resmi tersebut.
Risiko Transfer Data Pribadi ke Amerika Serikat
Transfer data ke Amerika Serikat dapat menghadirkan tantangan hukum karena perbedaan kerangka pelindungan data, aturan akses oleh aparat penegak hukum, dan kemungkinan data digunakan atau diminta berdasarkan kewenangan negara penerima. Risiko ini perlu dianalisis secara konkret, bukan hanya berdasarkan anggapan umum tentang sistem hukum negara tujuan.
1. Perbedaan kerangka hukum pelindungan data
Indonesia memiliki UU PDP yang mengatur pelindungan data pribadi secara umum. Sementara itu, Amerika Serikat memiliki kombinasi aturan federal dan negara bagian serta peraturan sektoral untuk berbagai jenis data dan industri. Perbedaan tersebut dapat memengaruhi hak subjek data, kewajiban perusahaan, pengawasan, dan jalur penyelesaian sengketa.
Karena itu, pengendali data di Indonesia perlu menilai aturan yang berlaku bagi penerima tertentu, bukan hanya melihat hukum Amerika Serikat secara keseluruhan. Perlindungan yang tersedia dapat berbeda bergantung pada sektor, jenis organisasi, jenis data, dan mekanisme transfer yang digunakan.
2. Akses data berdasarkan CLOUD Act
Amerika Serikat memiliki Clarifying Lawful Overseas Use of Data Act atau CLOUD Act. Kerangka ini antara lain berkaitan dengan kewajiban penyedia layanan tertentu untuk menyerahkan data yang berada dalam penguasaan, penyimpanan, atau kendalinya ketika terdapat proses hukum yang sah, meskipun data tersebut tersimpan di luar wilayah Amerika Serikat.
Bagi organisasi yang menggunakan penyedia layanan berbasis di Amerika Serikat, hal ini menjadi salah satu faktor yang perlu dipertimbangkan dalam penilaian risiko. Lokasi server saja tidak selalu menentukan seluruh risiko hukum; hubungan penyedia layanan dengan data serta kewenangan hukum yang dapat diterapkan juga perlu diperiksa.
3. Pengawasan intelijen dan Foreign Intelligence Surveillance Act
Aturan intelijen Amerika Serikat, termasuk Section 702 Foreign Intelligence Surveillance Act (FISA), juga menjadi perhatian dalam diskusi mengenai transfer data lintas negara. Ketentuan tersebut mengatur pengumpulan informasi intelijen asing dalam kondisi tertentu dan melibatkan mekanisme hukum yang berbeda dari pemrosesan data komersial biasa.
Keberadaan aturan tersebut tidak berarti seluruh data warga Indonesia yang disimpan di Amerika Serikat otomatis dapat diakses tanpa batas. Risiko perlu dinilai berdasarkan jenis penyedia layanan, data yang diproses, kewenangan yang berlaku, dan perlindungan hukum yang tersedia bagi subjek data.
4. Risiko transfer lanjutan dan kesulitan pemulihan
Data yang sudah diterima oleh pihak di luar negeri mungkin diproses oleh perusahaan lain atau dipindahkan kembali ke yurisdiksi berbeda. Jika alur tersebut tidak dikendalikan, pengirim data dapat kesulitan mengetahui lokasi penyimpanan, pihak yang memiliki akses, dan aturan yang berlaku terhadap pemrosesan berikutnya.
Risiko lain mencakup kebocoran data, pencurian identitas, penggunaan data di luar tujuan awal, serta kesulitan memperoleh pemulihan apabila hak subjek data dilanggar. Oleh sebab itu, pengendali perlu memeriksa apakah penerima memiliki prosedur keamanan yang layak, pembatasan akses, mekanisme pemberitahuan insiden, dan proses penanganan pengaduan.
Pelajaran dari Mekanisme Transfer Data Uni Eropa
Uni Eropa menggunakan mekanisme adequacy decision untuk menentukan apakah negara atau wilayah tertentu memberikan tingkat pelindungan data yang memadai berdasarkan GDPR. Jika keputusan tersebut berlaku, transfer data dari Uni Eropa dapat dilakukan ke negara atau organisasi yang tercakup sesuai dengan persyaratan mekanisme terkait.
Meski demikian, status perlindungan tidak boleh digeneralisasi untuk semua organisasi di suatu negara. Komisi Eropa, misalnya, mencantumkan Amerika Serikat dalam mekanisme EU–US Data Privacy Framework untuk organisasi komersial yang berpartisipasi di dalamnya. Artinya, keputusan tersebut tidak otomatis mencakup setiap organisasi Amerika Serikat atau seluruh bentuk pemrosesan data.
Pengalaman Uni Eropa memperlihatkan bahwa penilaian transfer lintas negara perlu mempertimbangkan instrumen hukum, cakupan penerima, hak subjek data, pengawasan, dan mekanisme pemulihan. Pendekatan ini dapat menjadi bahan perbandingan bagi organisasi Indonesia ketika mengevaluasi kecukupan perlindungan data di negara tujuan, tanpa menganggap bahwa mekanisme GDPR otomatis berlaku di Indonesia.
Sanksi dan Tanggung Jawab atas Pelanggaran Data Pribadi
Kegagalan memenuhi kewajiban pelindungan data dapat menimbulkan konsekuensi hukum. UU PDP mengatur sanksi administratif, termasuk peringatan tertulis, penghentian sementara kegiatan pemrosesan, penghapusan atau pemusnahan data, dan denda administratif sesuai dengan ketentuan yang berlaku.
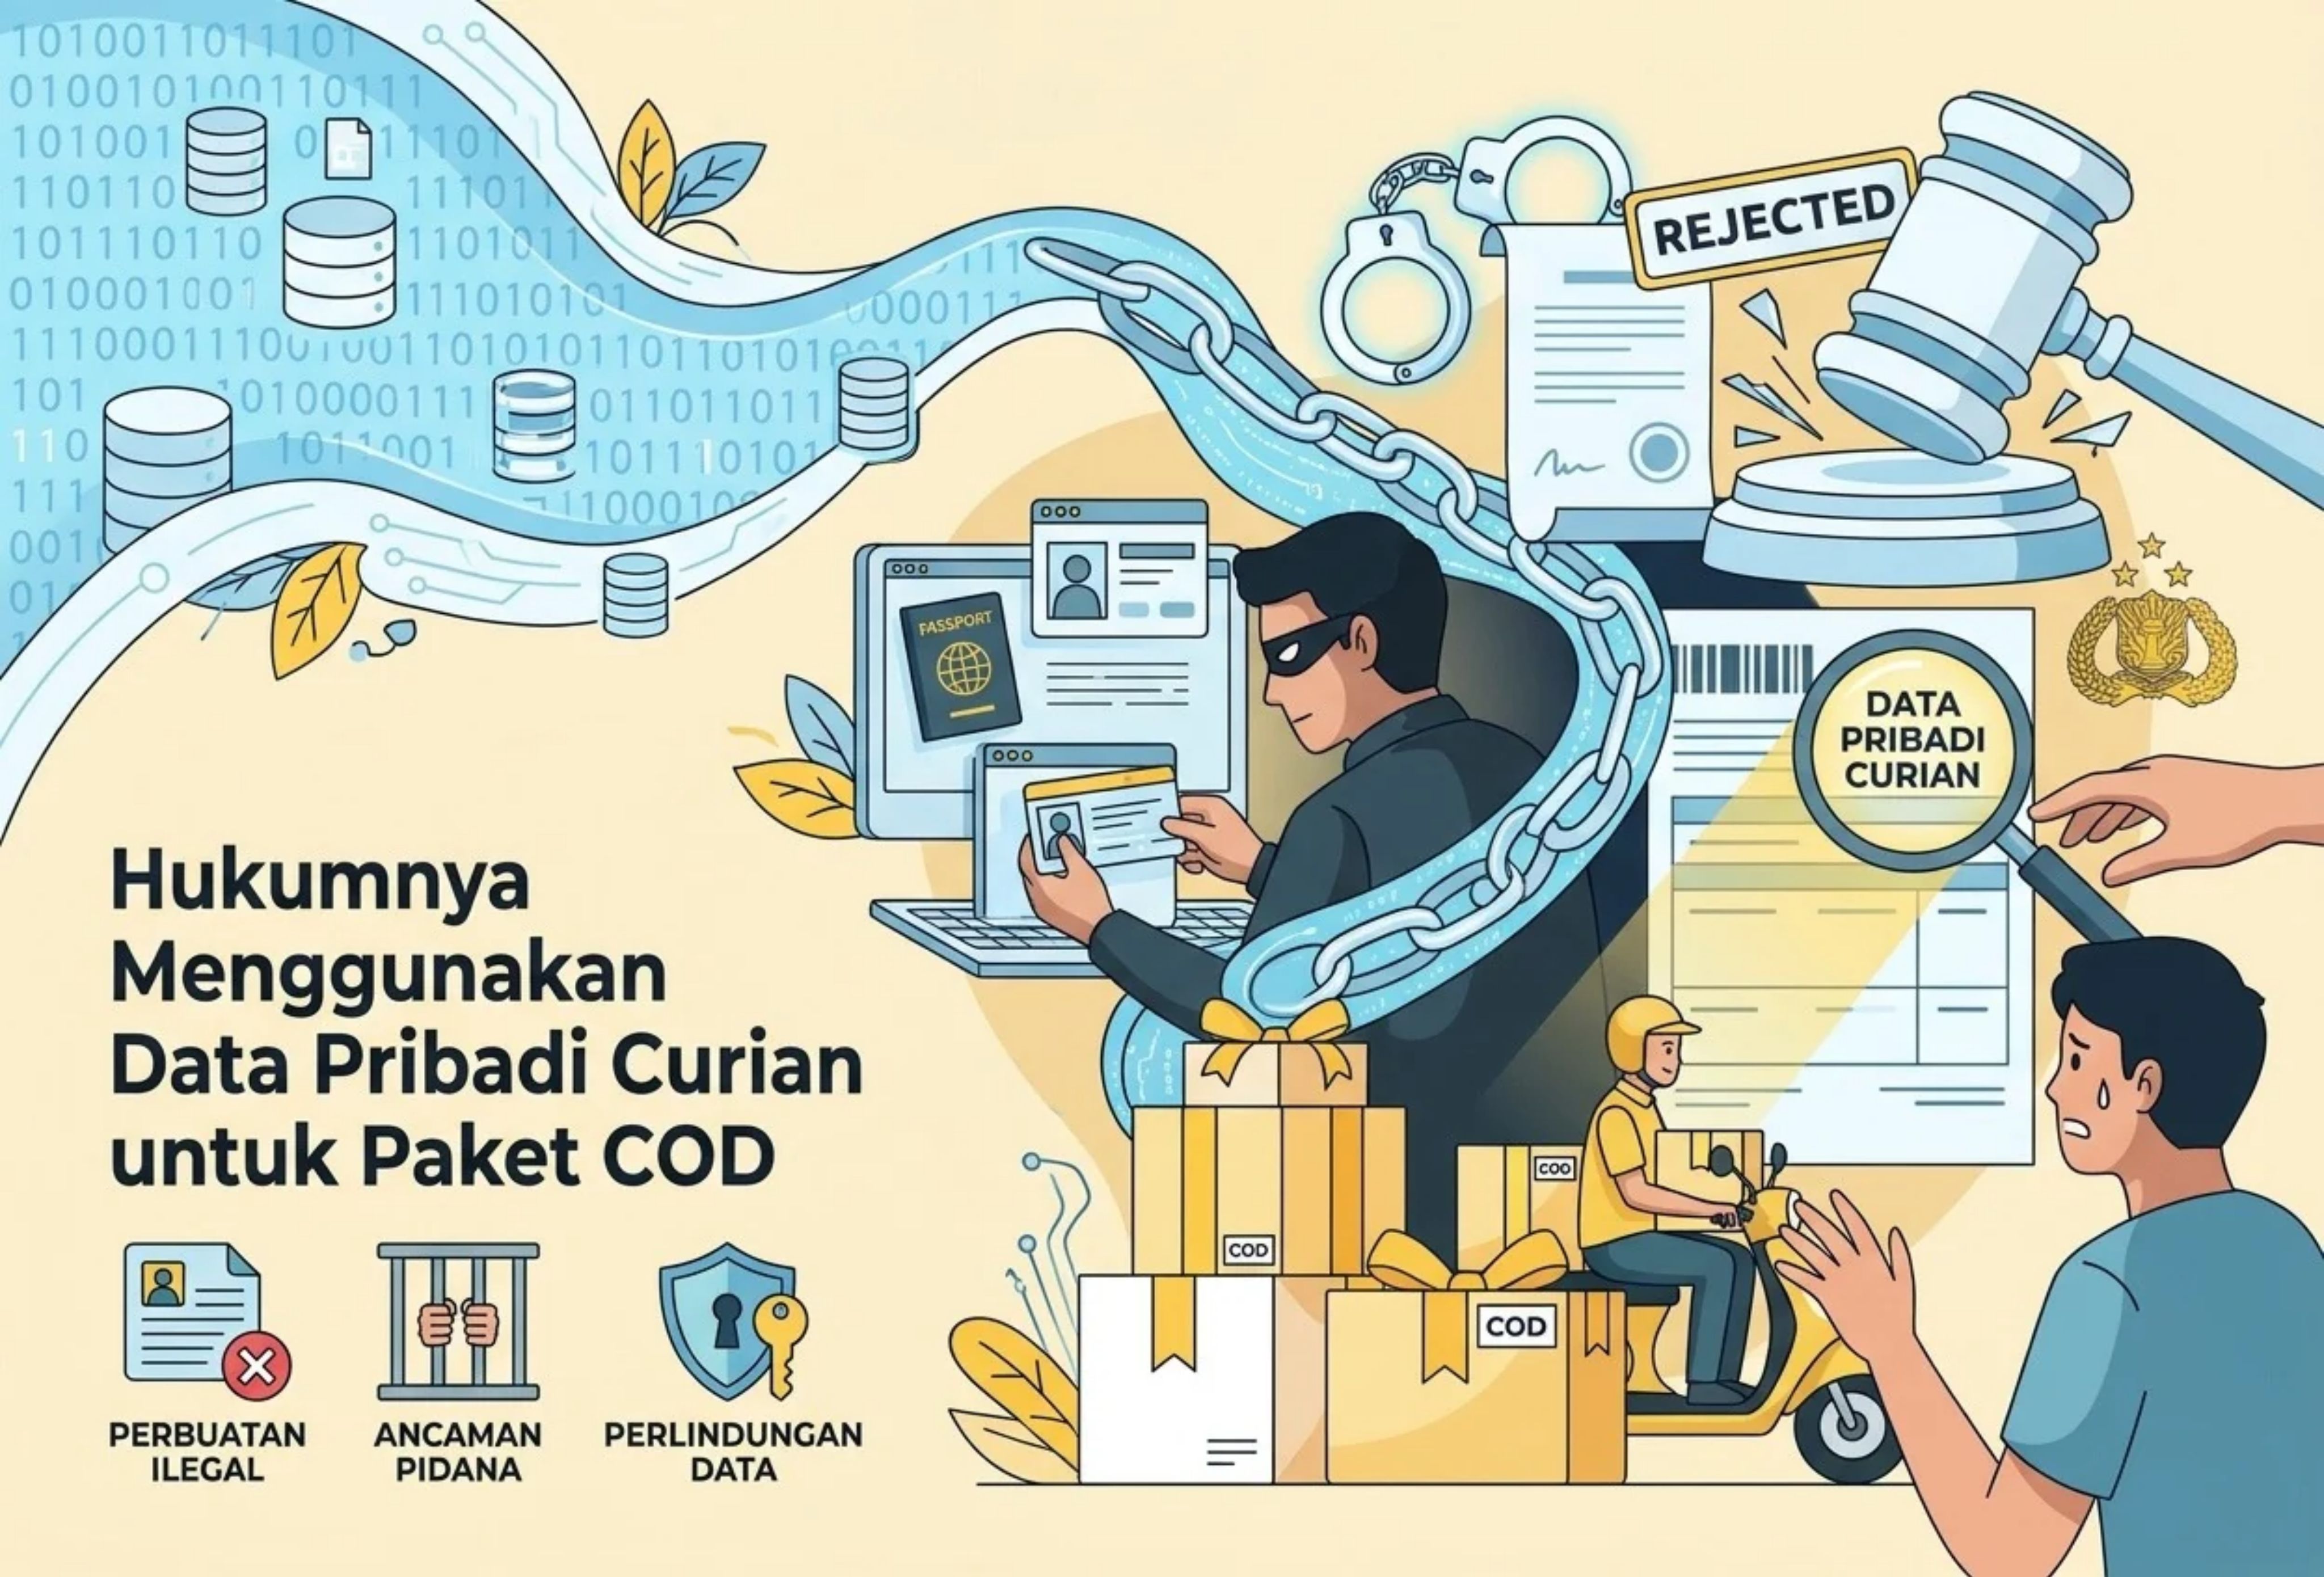
Selain itu, UU PDP mengatur larangan dan ketentuan pidana terhadap perbuatan tertentu yang dilakukan secara melawan hukum, seperti memperoleh, mengungkapkan, atau menggunakan data pribadi yang bukan miliknya. Penerapan sanksi pidana bergantung pada unsur perbuatan yang diatur dalam undang-undang dan pembuktian dalam proses hukum; tidak setiap kesalahan administratif atau insiden keamanan otomatis merupakan tindak pidana.
Subjek data juga memiliki hak untuk menggugat dan menerima ganti rugi atas pelanggaran pemrosesan data pribadi sesuai dengan ketentuan hukum. Oleh karena itu, organisasi perlu memandang kepatuhan sebagai bagian dari tata kelola dan pengendalian risiko, bukan sekadar dokumen formal.
Langkah Praktis untuk Mengurangi Risiko Transfer Data Lintas Negara
Agar transfer data pribadi berjalan lebih aman, organisasi dapat menerapkan beberapa langkah berikut:
- Memetakan alur data. Catat jenis data, tujuan transfer, pihak pengirim dan penerima, lokasi penyimpanan, serta kemungkinan transfer lanjutan.
- Memastikan dasar hukum. Tentukan dasar pemrosesan sesuai UU PDP dan periksa apakah seluruh persyaratan transfer lintas negara telah dipenuhi.
- Mengevaluasi penerima. Tinjau aturan yang berlaku bagi penerima, reputasi keamanan, kebijakan akses, dan mekanisme penyelesaian keluhan.
- Menerapkan perlindungan teknis. Gunakan enkripsi, pengendalian akses, autentikasi yang kuat, pencatatan aktivitas, serta pengamanan sesuai tingkat risiko.
- Membatasi data. Kirimkan hanya data yang relevan dengan tujuan yang sah dan tentukan batas penyimpanan serta penghapusan.
- Mendokumentasikan perjanjian. Atur kewajiban keamanan, kerahasiaan, penanganan insiden, audit, dan larangan transfer lanjutan tanpa dasar yang sesuai.
- Melakukan evaluasi berkala. Tinjau ulang perubahan hukum, perubahan penyedia layanan, lokasi penyimpanan, dan efektivitas perlindungan yang diterapkan.
Langkah-langkah tersebut membantu organisasi membangun proses transfer yang dapat dipertanggungjawabkan dan mengurangi kemungkinan penyalahgunaan data.
Kesimpulan
Transfer data pribadi antarnegara diperbolehkan berdasarkan UU PDP selama memenuhi persyaratan pelindungan data yang berlaku. Pengendali data perlu memastikan tingkat perlindungan di negara penerima memadai, menentukan dasar pemrosesan yang sah, membatasi data sesuai tujuan, dan menilai risiko terhadap hak subjek data.
Transfer ke Amerika Serikat maupun negara lain perlu dinilai berdasarkan instrumen hukum yang relevan, jenis penerima, kemungkinan akses oleh pihak berwenang, dan mekanisme pemulihan yang tersedia. Dengan dokumentasi yang baik, pengamanan teknis, transparansi, dan evaluasi berkala, organisasi dapat mendukung kebutuhan layanan digital lintas negara tanpa mengabaikan hak privasi dan kewajiban hukum di Indonesia.
Artikel ini bersifat informatif dan bukan pengganti nasihat hukum untuk kasus atau skema transfer data tertentu.
Daftar Referensi
- Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi — JDIH Kementerian Komunikasi dan Digital. Memuat ketentuan dasar pemrosesan, keamanan, penilaian dampak, serta transfer data pribadi dalam Pasal 20, 34, 55, dan 56. Baca peraturan resmi.
- Adequacy Decisions — Komisi Eropa. Menjelaskan mekanisme penilaian kecukupan pelindungan data di negara di luar Uni Eropa. Baca panduan Komisi Eropa.
- EU–US Data Transfers — Komisi Eropa. Menjelaskan mekanisme EU–US Data Privacy Framework dan perlindungan yang berlaku bagi organisasi komersial yang berpartisipasi. Baca penjelasan transfer data UE–AS.
- Cross-Border Data Sharing Under the CLOUD Act — Congressional Research Service. Mengulas dasar hukum akses terhadap data yang dikuasai penyedia layanan tertentu meskipun data disimpan di luar Amerika Serikat. Baca laporan CRS.
- Undang-Undang Dasar Negara Republik Indonesia Tahun 1945 — Pasal 28G ayat (1), mengenai hak atas perlindungan diri pribadi dan rasa aman. Lihat dokumen Mahkamah Konstitusi.
- Clarifying Lawful Overseas Use of Data Act (CLOUD Act) — Kongres Amerika Serikat. Dokumen legislasi yang menjelaskan dasar pembentukan CLOUD Act. Baca dokumen legislasi.
Tentang Penulis
Rangga Triatmaja
Penulis — Universitas STEKOM
Penulis aktif yang berfokus pada isu-isu akademik, teknologi pendidikan, dan pengembangan sumber daya manusia di lingkungan kampus.