Hukumnya Perusahaan Asuransi Transfer Data Pribadi Tanpa Izin, Apa Sanksinya
Rangga Triatmaja
26 Oktober 2026
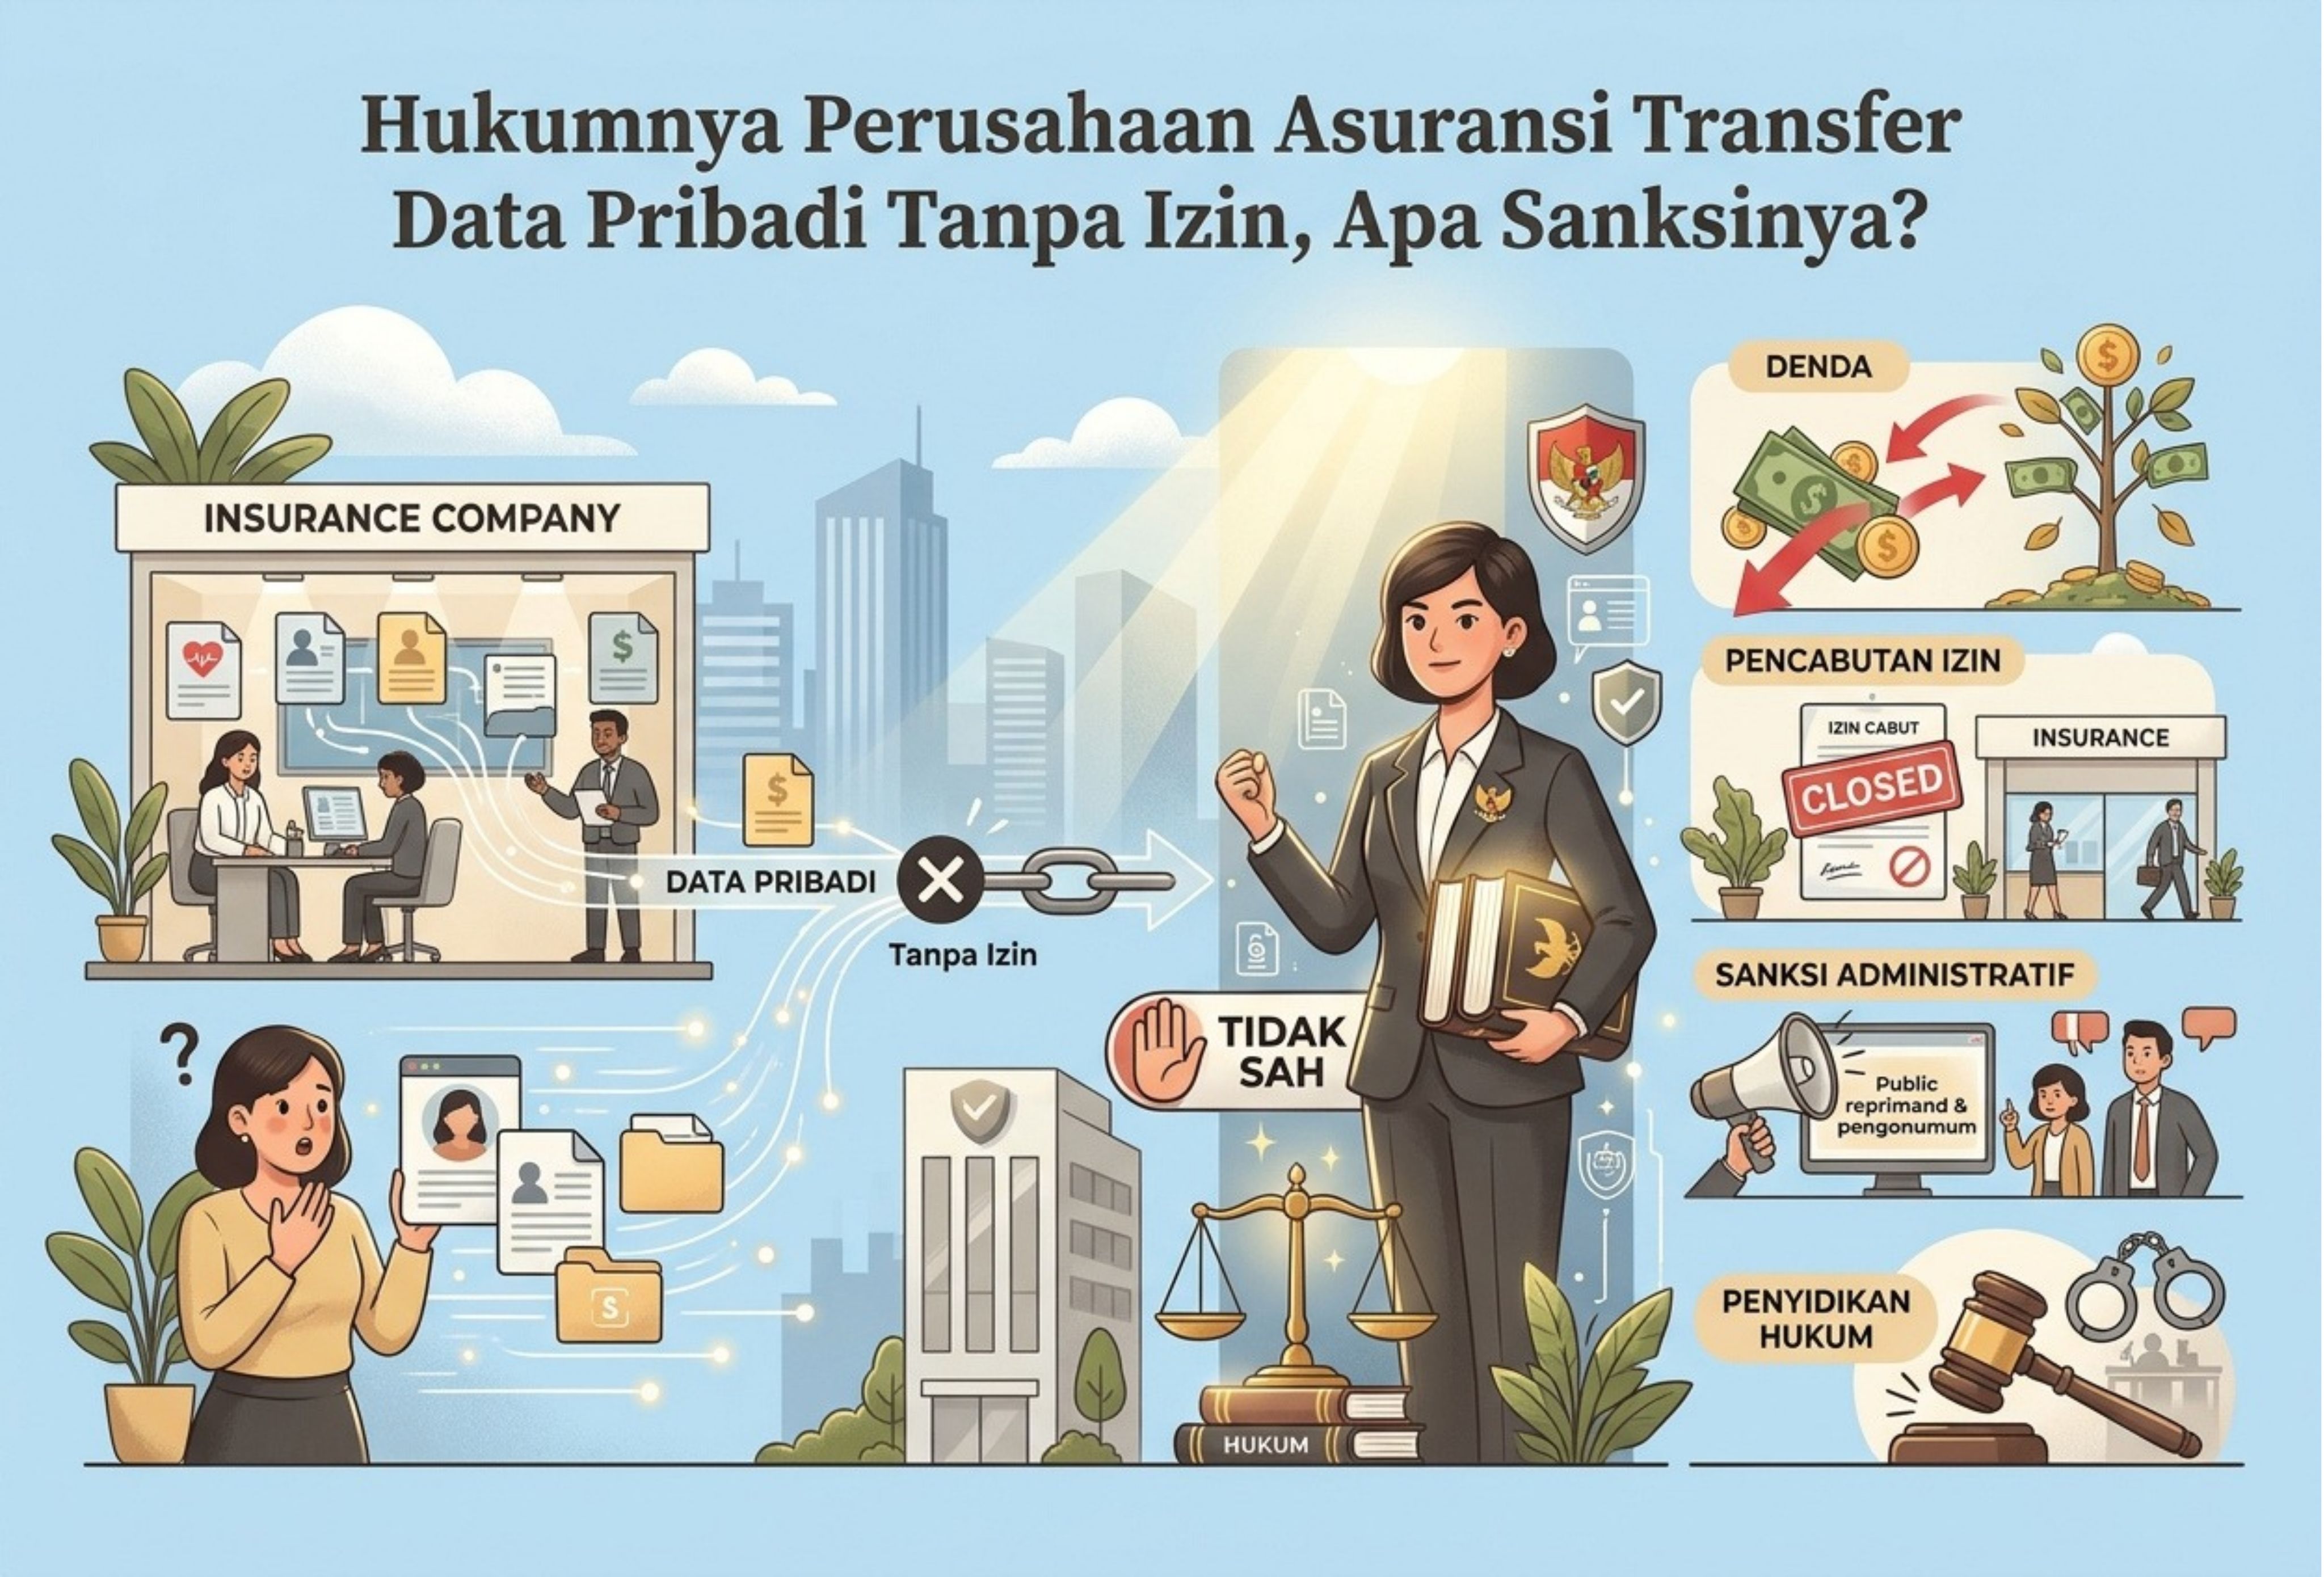
Data pribadi merupakan informasi penting yang wajib dijaga kerahasiaannya, termasuk ketika seseorang menggunakan layanan perusahaan asuransi. Informasi seperti nama lengkap, alamat, nomor identitas, nomor telepon, hingga riwayat kesehatan dan kondisi keuangan tidak boleh dikelola atau disebarluaskan secara sembarangan.
Dalam praktiknya, perusahaan asuransi mengumpulkan berbagai informasi nasabah untuk keperluan penerbitan polis, penilaian risiko, pembayaran klaim, dan pelaksanaan perjanjian asuransi. Namun, kebutuhan tersebut tidak berarti perusahaan dapat dengan bebas memberikan data nasabah kepada pihak lain tanpa memperhatikan ketentuan hukum.
Pemindahan atau transfer data pribadi harus dilakukan berdasarkan ketentuan pelindungan data pribadi dan peraturan yang berlaku di sektor jasa keuangan. Apabila perusahaan asuransi menyerahkan data nasabah tanpa dasar yang sah atau melanggar kewajiban menjaga kerahasiaan, tindakan tersebut dapat menimbulkan konsekuensi administratif, pidana, maupun perdata.
Kewajiban Perusahaan Asuransi dalam Melindungi Data Nasabah
Asuransi merupakan perjanjian antara perusahaan asuransi dan pemegang polis yang menjadi dasar bagi perusahaan untuk menerima premi serta memberikan perlindungan terhadap risiko sesuai dengan kesepakatan. Dalam menjalankan kegiatan tersebut, perusahaan biasanya membutuhkan data pribadi calon nasabah maupun pemegang polis.
Data yang dapat dikumpulkan antara lain nama lengkap, Nomor Induk Kependudukan (NIK), alamat, tanggal lahir, nomor telepon, dan informasi lain yang diperlukan untuk penyelenggaraan layanan. Untuk produk tertentu, perusahaan juga dapat memproses informasi kesehatan atau keuangan yang termasuk kategori data pribadi bersifat spesifik.
Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) mendefinisikan data pribadi sebagai data tentang orang perseorangan yang teridentifikasi atau dapat diidentifikasi, baik secara langsung maupun tidak langsung, melalui sistem elektronik atau nonelektronik. UU PDP membedakan data pribadi menjadi data yang bersifat umum dan data yang bersifat spesifik, termasuk informasi kesehatan, biometrik, genetika, serta data keuangan pribadi.
Dalam konteks tersebut, perusahaan asuransi umumnya bertindak sebagai pengendali data pribadi karena menentukan tujuan dan mengendalikan pemrosesan data nasabah. Sebagai pengendali data, perusahaan wajib memastikan kegiatan pemrosesan dilakukan secara sah, terbatas sesuai tujuan, transparan, dan bertanggung jawab. Perusahaan juga harus menjaga keamanan serta kerahasiaan data dan mencegah akses yang tidak sah.
Kewajiban ini diperkuat oleh Peraturan Otoritas Jasa Keuangan (POJK) Nomor 22 Tahun 2023 tentang Pelindungan Konsumen dan Masyarakat di Sektor Jasa Keuangan. Aturan tersebut mewajibkan pelaku usaha jasa keuangan menjaga kerahasiaan dan keamanan data atau informasi konsumen. <Cite refs={["turn202704search4","turn202704search1","turn202704search3"]}/>
Aturan Transfer Data Pribadi Nasabah Asuransi
Transfer data pribadi merupakan bagian dari kegiatan pemrosesan data. Kegiatan ini dapat berupa pengiriman, pemindahan, atau pemberian akses atas data kepada pihak lain, baik melalui sistem elektronik maupun secara nonelektronik.
Transfer dapat terjadi, misalnya, ketika perusahaan asuransi memberikan data nasabah kepada perusahaan lain dalam satu grup usaha, penyedia layanan teknologi, pihak yang membantu pengelolaan klaim, atau mitra bisnis. Namun, setiap pemindahan data harus memiliki dasar hukum dan dilakukan sesuai tujuan yang dibenarkan.
Pasal 55 UU PDP mengatur kemungkinan transfer data pribadi dari satu pengendali data kepada pengendali data lainnya di dalam wilayah hukum Indonesia. Pengendali dan penerima data tetap berkewajiban melindungi data pribadi sesuai ketentuan UU PDP. Selain itu, transfer data pribadi harus memperhatikan kewajiban pemberitahuan kepada subjek data sebagaimana diatur dalam Pasal 48 ayat (4) UU PDP.
Perusahaan juga harus memastikan bahwa kegiatan transfer memiliki dasar pemrosesan yang sah. Dasar tersebut dapat berupa persetujuan yang sah dari pemilik data atau dasar lain yang diperbolehkan oleh peraturan perundang-undangan, sesuai dengan keadaan dan tujuan pemrosesan.
Meski demikian, dalam sektor jasa keuangan terdapat ketentuan tambahan. Pasal 22 POJK Nomor 22 Tahun 2023 pada prinsipnya melarang pelaku usaha jasa keuangan memberikan data atau informasi konsumen kepada pihak lain. Karena itu, perusahaan asuransi perlu memastikan bahwa pemberian data kepada pihak lain sesuai dengan ketentuan pelindungan konsumen, UU PDP, serta dasar hukum atau pengecualian yang memang berlaku dalam situasi tersebut. <Cite refs={["turn202704search69","turn202704search70","turn202704search1"]}/>
Apakah Perusahaan Asuransi Wajib Mendapatkan Izin Nasabah?
Persetujuan merupakan salah satu dasar pemrosesan data pribadi yang diakui dalam UU PDP. Apabila perusahaan menggunakan persetujuan sebagai dasar tersebut, persetujuan harus diperoleh secara sah dan dapat dibuktikan. Nasabah juga berhak mengetahui tujuan penggunaan data serta informasi mengenai pihak yang meminta atau menggunakannya sesuai ketentuan hukum.
Namun, perlu dipahami bahwa UU PDP tidak menjadikan persetujuan sebagai satu-satunya dasar pemrosesan data pribadi. Dalam kondisi tertentu, pemrosesan dapat didasarkan pada pelaksanaan perjanjian, pemenuhan kewajiban hukum, kepentingan vital, pelaksanaan tugas untuk kepentingan umum, atau kepentingan sah lainnya sesuai persyaratan yang berlaku.
Oleh sebab itu, legalitas transfer data tidak cukup dinilai hanya dengan melihat apakah perusahaan memperoleh izin secara tertulis. Perlu diperiksa pula tujuan transfer, jenis data yang diberikan, pihak penerima, dasar pemrosesan yang digunakan, dan aturan khusus sektor jasa keuangan yang berlaku.
Sebagai contoh, apabila perusahaan asuransi menggunakan penyedia layanan teknologi untuk menjalankan sistem administrasi polis, pengolahan data tersebut perlu memiliki dasar hukum yang sesuai serta pengamanan yang memadai. Sebaliknya, apabila data nasabah diberikan kepada pihak yang tidak berkaitan dengan tujuan layanan dan tidak memiliki dasar hukum yang sah, tindakan tersebut dapat menimbulkan dugaan pelanggaran.
POJK Nomor 22 Tahun 2023 juga mengatur bahwa pelaku usaha jasa keuangan tidak boleh memaksa calon konsumen menyetujui pembagian data sebagai syarat penggunaan produk atau layanan. Jika data diperoleh dari pihak lain untuk digunakan dalam kegiatan usaha, terdapat pula kewajiban tertentu mengenai bukti persetujuan dari pihak yang memberikan data dan pemberitahuan kepada konsumen mengenai sumber data tersebut. <Cite refs={["turn202704search4","turn202704search70","turn628199search47"]}/>
Sanksi Administratif atas Transfer Data Pribadi yang Melanggar Hukum
Perusahaan asuransi yang terbukti melanggar ketentuan pelindungan data pribadi dapat menghadapi sanksi administratif sesuai dengan jenis pelanggarannya dan peraturan yang berlaku.
Pasal 57 UU PDP mengatur sejumlah sanksi administratif, antara lain:
- Peringatan tertulis.
- Penghentian sementara kegiatan pemrosesan data pribadi.
- Penghapusan atau pemusnahan data pribadi.
- Pengenaan denda administratif.
Berdasarkan Pasal 57 ayat (3) UU PDP, denda administratif dapat dikenakan paling tinggi sebesar 2 persen dari pendapatan tahunan atau penerimaan tahunan terhadap variabel pelanggaran. Penerapan sanksi harus memperhatikan ketentuan hukum yang berlaku serta kewenangan lembaga yang berwenang.
Di sektor jasa keuangan, OJK juga memiliki kewenangan pengawasan dan penegakan ketentuan pelindungan konsumen. POJK Nomor 22 Tahun 2023 mengatur sanksi administratif atas pelanggaran kewajiban pelaku usaha jasa keuangan, termasuk ketentuan mengenai pemberian data atau informasi konsumen kepada pihak lain.
Jenis dan besaran sanksi yang dikenakan bergantung pada ketentuan yang dilanggar, sifat pelanggaran, serta hasil pemeriksaan otoritas terkait. Karena itu, tidak tepat menyimpulkan bahwa setiap transfer data tanpa izin akan langsung dikenai denda dengan nominal tertentu. <Cite refs={["turn202704search4","turn202704search70","turn202704search1"]}/>
Ancaman Pidana bagi Pihak yang Membocorkan Data Pribadi
Selain sanksi administratif, pengungkapan data pribadi secara melawan hukum juga dapat menimbulkan konsekuensi pidana apabila unsur tindak pidana yang relevan terpenuhi.
Pasal 67 ayat (2) UU PDP mengatur larangan dan ancaman pidana bagi setiap orang yang dengan sengaja dan melawan hukum mengungkapkan data pribadi yang bukan miliknya. Ketentuan pidana tersebut perlu dibaca bersama penyesuaian melalui Undang-Undang Nomor 1 Tahun 2026 tentang Penyesuaian Pidana.
Untuk menentukan pertanggungjawaban pidana, perlu diperiksa apakah tindakan tersebut dilakukan dengan sengaja, bersifat melawan hukum, dan memenuhi unsur pasal yang diterapkan. Dengan demikian, adanya transfer data saja tidak otomatis membuktikan bahwa tindak pidana telah terjadi.
Apabila dugaan pelanggaran dilakukan oleh perusahaan sebagai korporasi, UU PDP juga mengatur pertanggungjawaban pidana korporasi. Pasal 70 memuat ketentuan mengenai pihak yang dapat dimintai pertanggungjawaban serta jenis pidana yang dapat dijatuhkan kepada korporasi, termasuk denda dan pidana tambahan sesuai persyaratan hukum.
Pidana tambahan yang dimungkinkan menurut ketentuan tersebut antara lain perampasan keuntungan hasil tindak pidana, pembekuan atau penutupan kegiatan usaha, kewajiban membayar ganti rugi, pencabutan izin, dan tindakan lain yang ditentukan dalam undang-undang. Penerapannya tetap bergantung pada pembuktian perkara dan putusan yang berwenang. <Cite refs={["turn202704search4","turn202704search0"]}/>
Hak Nasabah untuk Menggugat dan Meminta Ganti Rugi
Nasabah yang merasa dirugikan karena data pribadinya ditransfer atau diungkapkan tanpa dasar yang sah dapat mempertimbangkan langkah hukum perdata.
Pasal 12 ayat (1) UU PDP memberikan hak kepada subjek data pribadi untuk menggugat dan menerima ganti rugi atas pelanggaran pemrosesan data pribadi tentang dirinya sesuai dengan ketentuan peraturan perundang-undangan. Selain itu, Pasal 1365 Kitab Undang-Undang Hukum Perdata mengatur tanggung jawab atas perbuatan melawan hukum yang menimbulkan kerugian bagi orang lain.
Untuk mengajukan gugatan, nasabah perlu menjelaskan tindakan yang dianggap melanggar hukum, kerugian yang dialami, serta hubungan sebab akibat antara tindakan tersebut dan kerugian. Bukti yang relevan dapat berupa pemberitahuan dari perusahaan, dokumen polis, komunikasi dengan pihak penerima data, bukti penyalahgunaan informasi, atau dokumen lain yang mendukung kronologi kejadian.
Nasabah juga dapat mengajukan pengaduan terlebih dahulu kepada perusahaan asuransi melalui mekanisme layanan pengaduan konsumen. Apabila masalah tidak terselesaikan, konsumen dapat mempertimbangkan pengaduan kepada OJK atau menempuh penyelesaian sengketa sesuai mekanisme yang tersedia, termasuk melalui Lembaga Alternatif Penyelesaian Sengketa Sektor Jasa Keuangan atau pengadilan, sesuai karakter sengketanya. <Cite refs={["turn202704search4","turn628199search48","turn628199search4"]}/>
Langkah yang Dapat Dilakukan Jika Data Nasabah Dibagikan Tanpa Izin
Jika nasabah mengetahui bahwa data pribadinya diberikan kepada pihak lain tanpa penjelasan yang memadai, ada beberapa langkah yang dapat dilakukan.
Pertama, kumpulkan bukti dan catat kronologi kejadian. Simpan pemberitahuan, surat elektronik, pesan, dokumen polis, atau bukti lain yang menunjukkan data apa yang dibagikan, kapan hal tersebut terjadi, dan siapa pihak yang diduga menerima data.
Kedua, ajukan pertanyaan atau pengaduan tertulis kepada perusahaan asuransi. Mintalah penjelasan mengenai jenis data yang ditransfer, tujuan transfer, identitas pihak penerima, dasar hukum pemrosesan, serta langkah perlindungan yang diterapkan.
Ketiga, minta agar perusahaan melakukan pemeriksaan dan memberikan tindak lanjut sesuai hak nasabah dan ketentuan hukum. Apabila terdapat dugaan akses atau penggunaan data yang tidak sah, nasabah dapat meminta penanganan yang sesuai, termasuk pembatasan atau tindakan lain yang diperbolehkan berdasarkan peraturan.
Keempat, apabila pengaduan tidak mendapatkan penyelesaian yang memadai, nasabah dapat menghubungi OJK melalui saluran layanan konsumen resminya. Untuk pengaduan yang mengarah pada dugaan tindak pidana atau kerugian yang memerlukan penyelesaian hukum, nasabah dapat mempertimbangkan konsultasi dengan advokat atau pelaporan kepada aparat penegak hukum.
Kesimpulan
Perusahaan asuransi memiliki kewajiban menjaga kerahasiaan dan keamanan data pribadi nasabah. Transfer data kepada pihak lain harus memperhatikan UU PDP, POJK Nomor 22 Tahun 2023, serta ketentuan lain yang relevan dengan tujuan dan bentuk pemrosesan data tersebut.
Jika transfer dilakukan tanpa dasar hukum yang sah atau melanggar kewajiban pelindungan data konsumen, perusahaan dapat menghadapi sanksi administratif, kemungkinan pertanggungjawaban pidana apabila unsur tindak pidana terpenuhi, serta gugatan ganti rugi dari nasabah yang dirugikan.
Meski begitu, tidak semua transfer data tanpa persetujuan otomatis merupakan pelanggaran. Penilaian harus mempertimbangkan dasar pemrosesan, tujuan transfer, pihak penerima, ketentuan khusus di sektor jasa keuangan, dan fakta konkret yang terjadi. Artikel ini merupakan informasi hukum umum dan bukan pengganti nasihat hukum untuk perkara tertentu.
Daftar Referensi
- Otoritas Jasa Keuangan (OJK), POJK Nomor 22 Tahun 2023 tentang Pelindungan Konsumen dan Masyarakat di Sektor Jasa Keuangan.
https://ojk.go.id/id/regulasi/Pages/Pelindungan-Konsumen-dan-Masyarakat-di-Sektor-Jasa-Keuangan.aspx - OJK, Siaran Pers: OJK Perkuat Peraturan Pelindungan Konsumen dan Masyarakat.
https://ojk.go.id/id/berita-dan-kegiatan/siaran-pers/Pages/OJK-Perkuat-Peraturan-Pelindungan-Konsumen-dan-Masyarakat.aspx - Database Peraturan Badan Pemeriksa Keuangan (BPK), Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi.
https://peraturan.bpk.go.id/Details/229798 - Database Peraturan BPK, Undang-Undang Nomor 1 Tahun 2026 tentang Penyesuaian Pidana.
https://peraturan.bpk.go.id/Details/337869 - Database Peraturan BPK, Undang-Undang Nomor 40 Tahun 2014 tentang Perasuransian.
https://peraturan.bpk.go.id/Details/38785 - Database Peraturan BPK, Undang-Undang Nomor 4 Tahun 2023 tentang Pengembangan dan Penguatan Sektor Keuangan.
https://peraturan.bpk.go.id/Details/240203 - Database Peraturan BPK, Undang-Undang Nomor 4 Tahun 2026 tentang Perubahan atas UU Nomor 4 Tahun 2023 tentang Pengembangan dan Penguatan Sektor Keuangan.
https://peraturan.bpk.go.id/Details/350166 - OJK, SEOJK Nomor 18/SEOJK.08/2024 tentang Penilaian Sendiri terhadap Pemenuhan Ketentuan Pelindungan Konsumen dan Masyarakat di Sektor Jasa Keuangan.
https://ojk.go.id/id/regulasi/Pages/SEOJK-18-SEOJK08-2024-Penilaian-Sendiri-Terhadap-Pemenuhan-Ketentuan-Pelindungan-Konsumen-dan-Masyarakat-di-SJK.aspx - OJK, Jadwal Operasional Layanan Kontak 157.
https://ojk.go.id/id/berita-dan-kegiatan/publikasi/Pages/Jadwal-Operasional-Kontak-157.aspx
About the Author
Rangga Triatmaja
Author — STEKOM University
An active author focused on academic issues, educational technology, and human resource development in the campus environment.