Batasan Akses Data Pribadi Karyawan oleh Perusahaan: Aturan, Hak Pekerja, dan Sanksi Hukumnya
Rangga Triatmaja
27 Oktober 2026
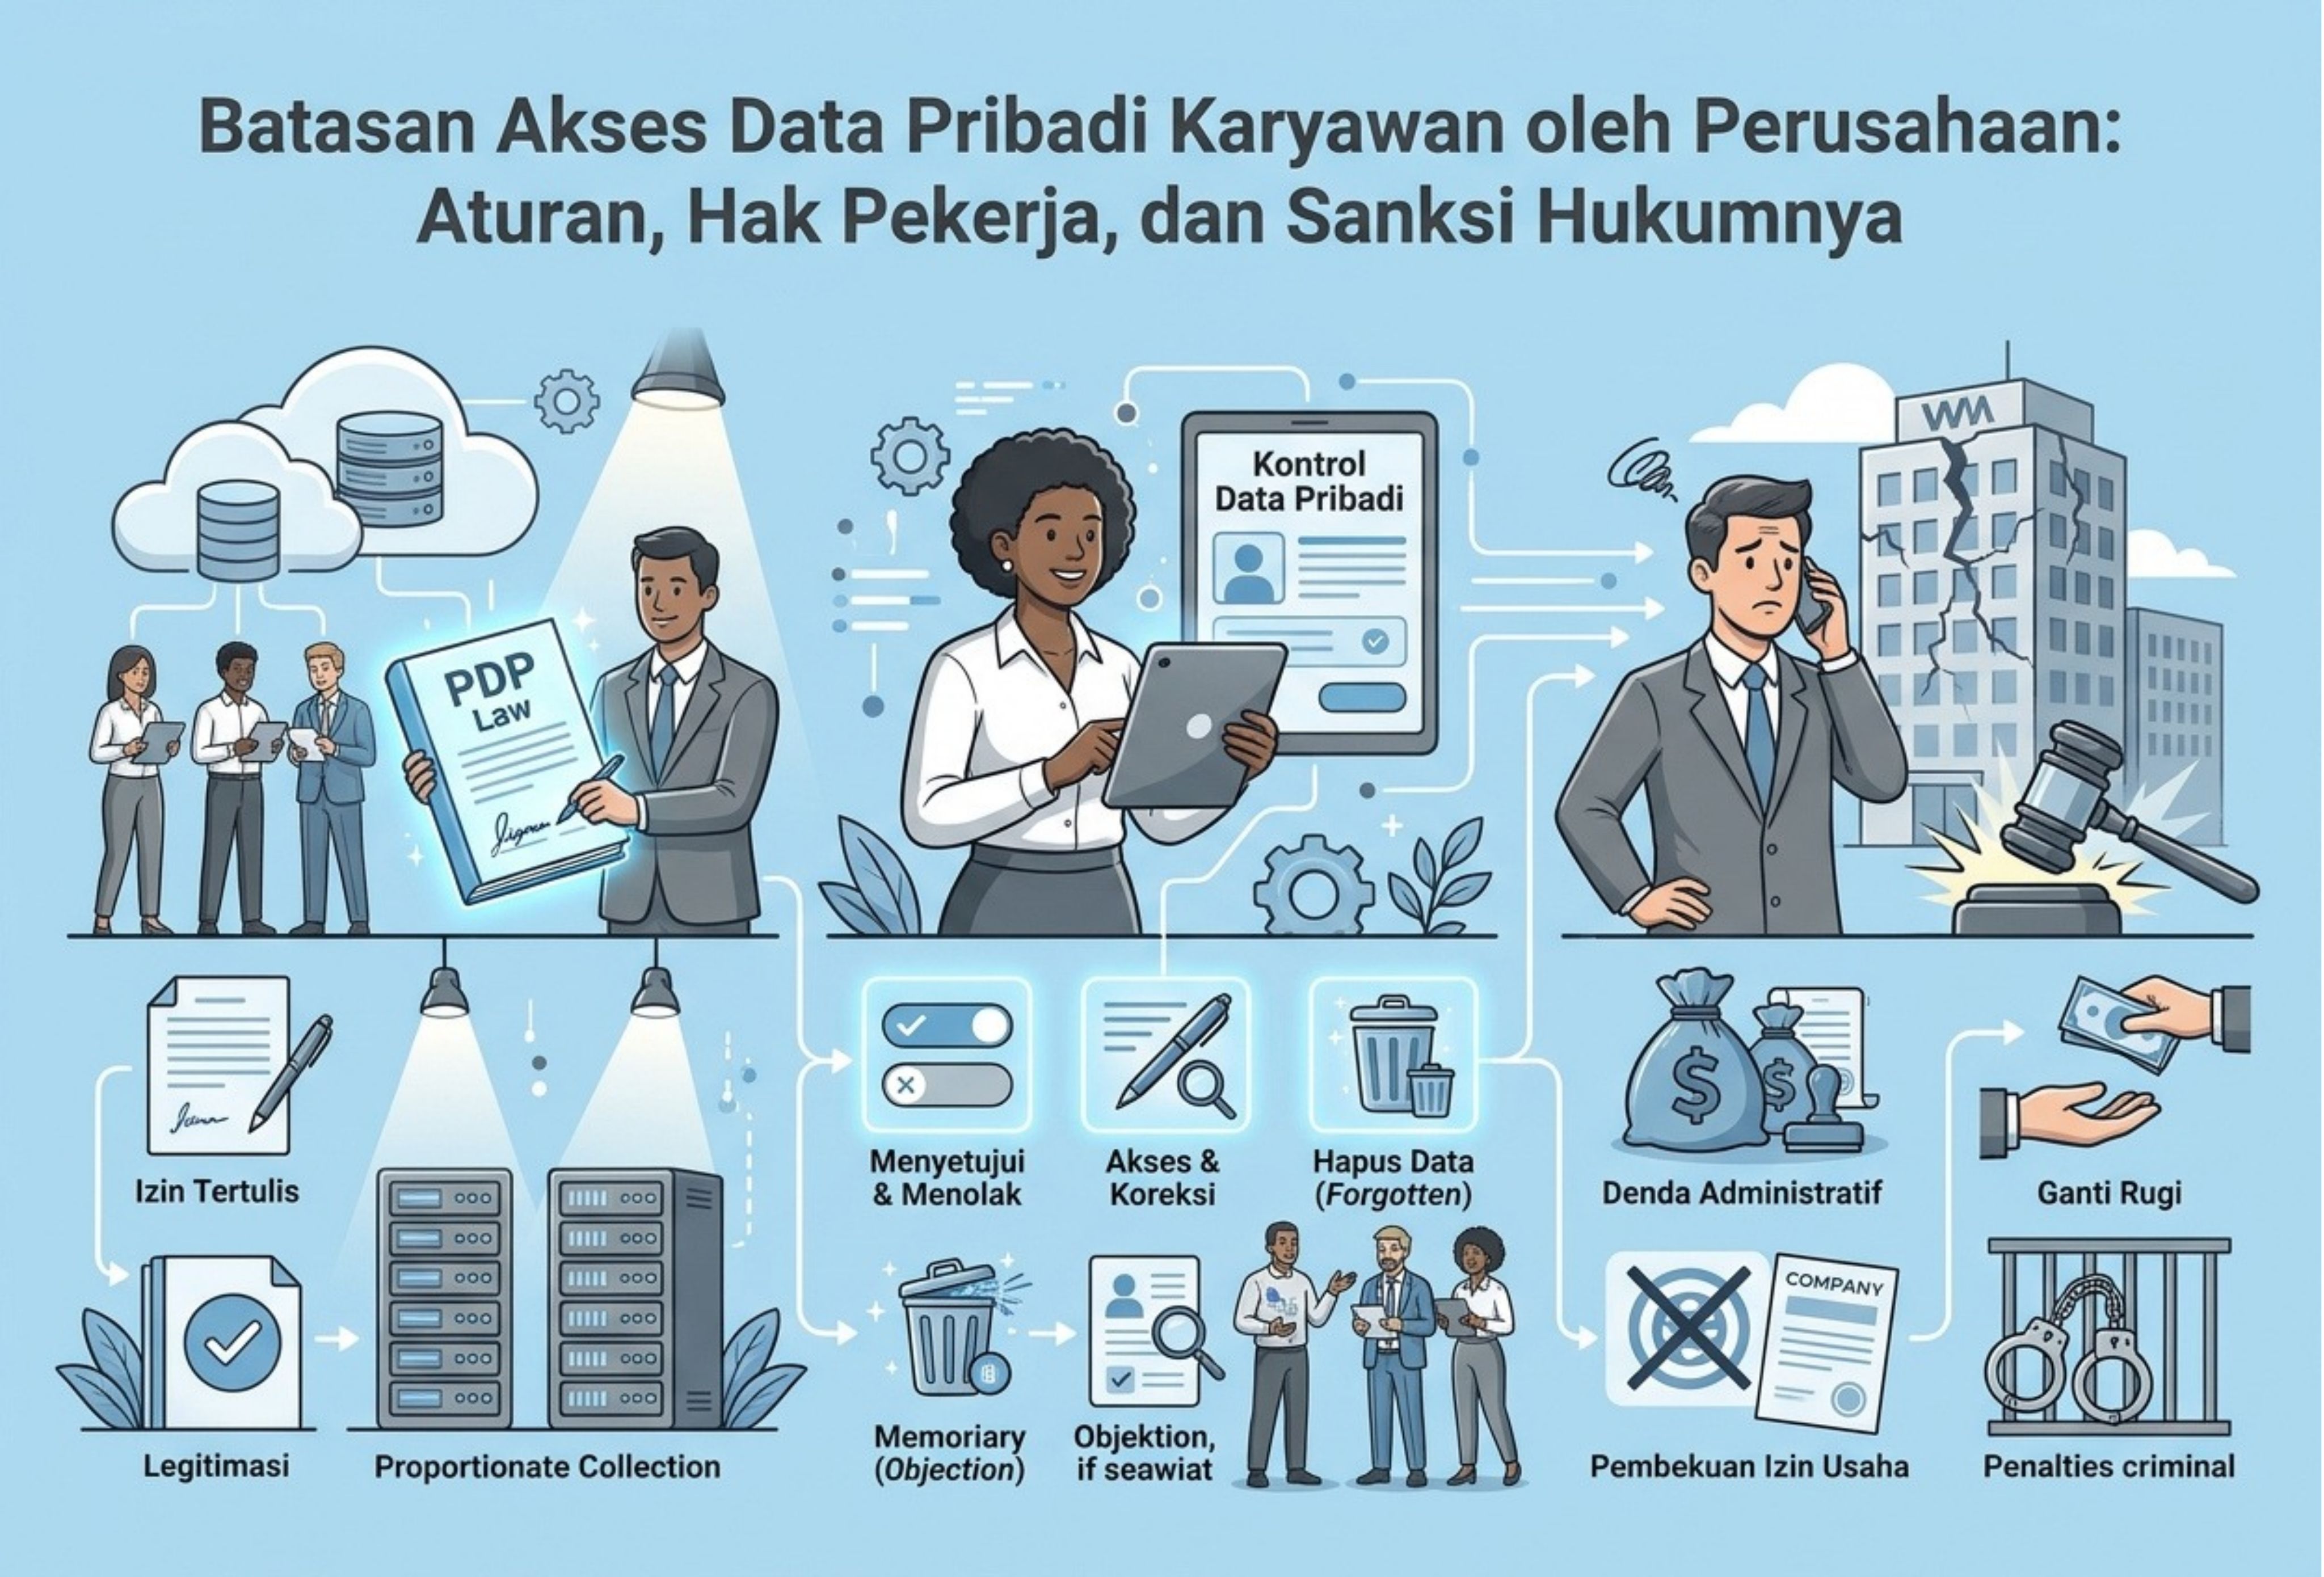
Perusahaan memiliki kepentingan untuk mengelola informasi karyawan demi menjalankan operasional, administrasi kepegawaian, penggajian, keamanan sistem, dan pemenuhan kewajiban hukum. Namun, kebutuhan tersebut tidak serta-merta memberikan kewenangan untuk membuka, memantau, atau menggunakan seluruh data pribadi pekerja tanpa batas.
Di Indonesia, pelindungan data pribadi diatur terutama melalui Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP). Undang-undang ini mengatur jenis data pribadi, dasar pemrosesan, kewajiban pengendali data, hak subjek data, serta sanksi atas pelanggaran.
Dalam hubungan kerja, perusahaan perlu menyeimbangkan kebutuhan bisnis dengan hak privasi karyawan. Akses terhadap data harus memiliki dasar hukum, dilakukan secara transparan, dibatasi sesuai kebutuhan, dan digunakan hanya untuk tujuan yang sah. Artinya, status seseorang sebagai karyawan tidak membuat seluruh informasi pribadinya otomatis dapat diakses oleh pemberi kerja.
Catatan verifikasi hukum: artikel ini menggunakan UU PDP dan peraturan resmi yang dapat diverifikasi. Keberadaan serta ketentuan spesifik PP Nomor 33 Tahun 2026 sebagaimana disebut dalam bahan awal perlu diperiksa kembali melalui JDIH atau basis data peraturan resmi sebelum dijadikan rujukan.
Pengertian dan Jenis Data Pribadi Karyawan
Berdasarkan Pasal 1 angka 1 UU PDP, data pribadi adalah informasi mengenai orang perseorangan yang dapat diidentifikasi, baik secara langsung maupun tidak langsung, melalui satu data atau gabungan informasi lainnya, menggunakan sistem elektronik ataupun nonelektronik.
Pasal 4 UU PDP membagi data pribadi menjadi dua kelompok, yaitu data pribadi yang bersifat spesifik dan data pribadi yang bersifat umum.
Data pribadi yang bersifat spesifik mencakup:
- Informasi kesehatan.
- Data biometrik, seperti sidik jari atau karakteristik wajah untuk identifikasi.
- Data genetika.
- Catatan kejahatan.
- Data anak.
- Data keuangan pribadi.
- Data lain yang ditetapkan sebagai data pribadi spesifik berdasarkan peraturan perundang-undangan.
Sementara itu, data pribadi yang bersifat umum antara lain nama lengkap, jenis kelamin, kewarganegaraan, agama, status perkawinan, serta kombinasi informasi yang dapat mengidentifikasi seseorang.
Dalam praktik ketenagakerjaan, informasi seperti alamat rumah, nomor telepon, identitas kependudukan, rekening penggajian, rekam medis, dan data kehadiran dapat menjadi bagian dari data pribadi apabila berkaitan dengan individu yang teridentifikasi atau dapat diidentifikasi. Tingkat perlindungan dan dasar penggunaannya perlu dinilai sesuai jenis data serta tujuan pemrosesannya.
Apakah Perusahaan Boleh Mengakses Data Pribadi Karyawan?
Perusahaan dapat memproses data pribadi karyawan apabila memiliki dasar pemrosesan yang sah dan mematuhi ketentuan pelindungan data. Hal ini berarti akses tidak selalu harus didasarkan pada persetujuan, sebab UU PDP mengenal beberapa dasar pemrosesan yang berbeda.
Pasal 20 UU PDP mengatur dasar pemrosesan data pribadi, yaitu:
- Persetujuan sah yang diberikan secara eksplisit oleh subjek data untuk tujuan tertentu.
- Pemenuhan kewajiban perjanjian ketika subjek data menjadi pihak dalam perjanjian atau meminta dilakukannya suatu perjanjian.
- Pemenuhan kewajiban hukum pengendali data berdasarkan peraturan perundang-undangan.
- Pelindungan kepentingan vital subjek data.
- Pelaksanaan tugas untuk kepentingan umum, pelayanan publik, atau kewenangan yang diberikan oleh peraturan perundang-undangan.
- Pemenuhan kepentingan sah lainnya dengan memperhatikan tujuan, kebutuhan, dan keseimbangan kepentingan pengendali data dengan hak subjek data.
Sebagai contoh, perusahaan dapat memproses data identitas dan rekening karyawan untuk membayar gaji serta memenuhi kewajiban administrasi yang relevan. Namun, dasar tersebut tidak otomatis membenarkan penggunaan informasi yang sama untuk tujuan berbeda, misalnya menyebarkan data rekening atau informasi keluarga karyawan kepada pihak yang tidak berkepentingan.
Demikian pula, pemantauan perangkat atau akun kerja perlu dinilai berdasarkan tujuan, kebijakan yang diberitahukan, jenis informasi yang diakses, dan dasar pemrosesannya. Akses ke email perusahaan untuk keamanan atau investigasi internal tidak otomatis memberikan hak untuk membuka akun email pribadi karyawan.
Tiga Prinsip yang Membatasi Akses Perusahaan
Selain memiliki dasar pemrosesan, perusahaan wajib menerapkan prinsip pelindungan data pribadi. Pasal 16 ayat (2), Pasal 27, dan Pasal 28 UU PDP menegaskan bahwa pemrosesan harus dilakukan secara terbatas dan spesifik, sah secara hukum, transparan, serta sesuai dengan tujuan yang telah ditetapkan.
1. Akses harus terbatas dan sesuai kebutuhan
Perusahaan sebaiknya hanya mengakses data yang relevan dengan kebutuhan yang sah. Jika tujuan administrasi dapat dicapai dengan informasi tertentu, perusahaan tidak semestinya mengumpulkan atau membuka data lain yang tidak diperlukan.
Contohnya, tim penggajian membutuhkan informasi rekening karyawan untuk mentransfer gaji. Kebutuhan tersebut tidak dengan sendirinya membenarkan akses ke riwayat transaksi pribadi atau informasi keuangan lain yang tidak berkaitan dengan pembayaran gaji.
Pembatasan akses juga perlu diterapkan secara internal. Tidak semua pegawai perusahaan harus dapat melihat seluruh data karyawan. Hak akses idealnya diberikan berdasarkan tugas dan tanggung jawab masing-masing.
2. Pemrosesan wajib dilakukan secara transparan
Karyawan perlu memperoleh informasi yang jelas mengenai data apa yang dikumpulkan, untuk tujuan apa data tersebut digunakan, dan bagaimana pemrosesannya dilakukan.
Apabila perusahaan menerapkan pemantauan terhadap perangkat kerja, penggunaan jaringan, atau akun perusahaan, kebijakan yang menjelaskan ruang lingkup dan tujuan pemantauan dapat membantu memastikan transparansi. Informasi tersebut juga perlu disampaikan dengan bahasa yang mudah dipahami, bukan hanya dicantumkan dalam dokumen yang sulit diakses.
Transparansi tidak berarti perusahaan harus mengungkap seluruh rincian keamanan internal. Namun, perusahaan tetap perlu memberikan informasi yang diwajibkan oleh ketentuan pelindungan data dan tidak boleh menggunakan kebijakan internal sebagai alasan untuk mengabaikan hak karyawan.
3. Data tidak boleh digunakan di luar tujuan yang sah
Data yang dikumpulkan untuk keperluan tertentu tidak boleh digunakan begitu saja untuk tujuan lain yang tidak sesuai dengan dasar pemrosesannya.
Sebagai ilustrasi, informasi kesehatan yang diberikan karyawan untuk mengurus cuti sakit tidak semestinya disebarluaskan kepada rekan kerja yang tidak berkepentingan. Demikian pula, informasi kontak yang diperoleh untuk kepentingan administrasi tidak seharusnya digunakan untuk tujuan yang tidak relevan tanpa dasar pemrosesan yang sah.
Perusahaan juga wajib menjaga keamanan data dari akses, pengungkapan, perubahan, penyalahgunaan, atau penghilangan yang tidak sah. Kewajiban ini mencakup penerapan pengamanan teknis dan prosedur internal yang sesuai dengan risiko pemrosesan.
Apakah Perusahaan Harus Selalu Meminta Persetujuan Karyawan?
Tidak selalu. Persetujuan merupakan salah satu dasar pemrosesan yang diakui UU PDP, tetapi bukan satu-satunya dasar. Perusahaan dapat memproses data apabila diperlukan untuk memenuhi perjanjian, menjalankan kewajiban hukum, melindungi kepentingan vital, melaksanakan kewenangan yang sah, atau memenuhi kepentingan sah yang memenuhi persyaratan undang-undang.
Jika perusahaan mengandalkan persetujuan, persetujuan tersebut harus diberikan secara sah dan eksplisit untuk tujuan yang jelas. Perusahaan juga perlu menjelaskan informasi yang relevan agar karyawan dapat memahami pemrosesan yang akan dilakukan.
Dalam hubungan kerja, persetujuan tidak seharusnya diperlakukan sebagai izin tanpa batas. Persetujuan untuk memproses data administrasi kepegawaian, misalnya, tidak otomatis menjadi izin untuk mengakses semua akun pribadi karyawan.
Oleh karena itu, sebelum melakukan pemantauan atau akses tertentu, perusahaan perlu menilai terlebih dahulu dasar hukumnya, kebutuhan akses, cakupan informasi yang akan dilihat, dan apakah tindakan tersebut seimbang dengan hak privasi karyawan.
Bolehkah Perusahaan Membuka Email Karyawan?
Akses email perlu dinilai berdasarkan jenis akun, tujuan akses, kebijakan yang berlaku, serta informasi yang terdapat di dalamnya.
Email perusahaan dapat digunakan untuk menunjang pekerjaan dan dikelola berdasarkan kebijakan penggunaan sistem yang sah. Meski demikian, jika isi email mengandung data pribadi, pemrosesannya tetap harus memperhatikan UU PDP. Kebijakan bahwa email merupakan fasilitas perusahaan tidak otomatis menghapus kewajiban untuk melindungi data pribadi.
Email pribadi karyawan memiliki persoalan yang berbeda. Perusahaan tidak otomatis berhak membuka akun pribadi hanya karena pemilik akun bekerja di perusahaan tersebut. Akses tanpa dasar pemrosesan yang sah dapat menimbulkan persoalan hukum, terutama jika dilakukan secara melawan hukum atau mengakibatkan kerugian.
Dalam kedua situasi tersebut, perlu dibedakan antara pemantauan yang diperlukan untuk keamanan sistem atau investigasi yang sah dan akses yang berlebihan atau tidak memiliki dasar hukum. Hasil penilaiannya bergantung pada fakta dan ketentuan yang berlaku, sehingga tidak tepat menyimpulkan bahwa setiap akses email perusahaan pasti diperbolehkan atau setiap akses tanpa persetujuan pasti merupakan tindak pidana.
Hak Karyawan atas Data Pribadinya
Karyawan bukan sekadar sumber informasi bagi perusahaan, melainkan juga subjek data pribadi yang memiliki hak menurut UU PDP.
Pasal 5 sampai dengan Pasal 13 UU PDP mengatur sejumlah hak subjek data, termasuk hak memperoleh informasi mengenai identitas pihak yang meminta data, dasar kepentingan hukum, tujuan permintaan dan penggunaan data, serta pertanggungjawaban pihak yang memprosesnya. Undang-undang juga mengatur hak untuk memperbarui atau memperbaiki data dan hak menggugat serta memperoleh ganti rugi sesuai ketentuan yang berlaku.
Apabila karyawan merasa datanya diakses secara tidak semestinya, beberapa langkah yang dapat dipertimbangkan adalah:
- Meminta penjelasan kepada perusahaan mengenai data yang diakses, tujuan akses, pihak yang memiliki kewenangan, dan dasar pemrosesannya.
- Memeriksa kebijakan privasi dan penggunaan perangkat kerja, termasuk ketentuan mengenai email, jaringan, perangkat, dan sistem internal.
- Menyimpan bukti yang relevan, seperti pemberitahuan akses, komunikasi, atau kebijakan yang terkait, tanpa mengambil atau menyebarkan data rahasia milik pihak lain.
- Mengajukan permintaan atau keberatan secara tertulis melalui bagian sumber daya manusia, kepatuhan, atau petugas pelindungan data apabila tersedia.
- Mempertimbangkan upaya hukum apabila terdapat dugaan pelanggaran, termasuk meminta bantuan advokat atau melaporkannya kepada otoritas yang berwenang sesuai mekanisme yang berlaku.
Langkah-langkah tersebut membantu memperjelas apakah pemrosesan dilakukan berdasarkan dasar hukum yang sah dan apakah hak karyawan telah dipenuhi.
Sanksi atas Akses Data Pribadi yang Melanggar Hukum
Pelanggaran terhadap ketentuan pelindungan data pribadi dapat menimbulkan konsekuensi administratif, gugatan ganti rugi, maupun pidana. Namun, jenis sanksi yang dapat diterapkan bergantung pada bentuk pelanggaran, ketentuan yang dilanggar, unsur kesalahan, serta fakta yang dapat dibuktikan.
1. Sanksi administratif
Pasal 57 UU PDP mengatur sanksi administratif berupa:
- Peringatan tertulis.
- Penghentian sementara kegiatan pemrosesan data pribadi.
- Penghapusan atau pemusnahan data pribadi.
- Denda administratif paling tinggi 2% dari pendapatan tahunan atau penerimaan tahunan terhadap variabel pelanggaran.
Sanksi tersebut tidak otomatis dikenakan atas setiap kesalahan akses. Penerapannya harus didasarkan pada ketentuan yang dilanggar dan mekanisme penegakan yang berlaku.
2. Gugatan dan ganti rugi
Pasal 12 UU PDP memberikan hak kepada subjek data pribadi untuk menggugat dan menerima ganti rugi atas pelanggaran pemrosesan data pribadi sesuai ketentuan hukum. Karena itu, apabila akses tanpa hak menyebabkan kerugian, karyawan dapat mempertimbangkan upaya hukum dengan memperhatikan bukti, hubungan sebab akibat, dan persyaratan yang berlaku.
3. Sanksi pidana
UU PDP juga melarang perolehan, pengungkapan, atau penggunaan data pribadi milik orang lain secara melawan hukum. Pasal 67 mengatur ancaman pidana atas perbuatan tertentu yang dilakukan dengan sengaja dan melawan hukum. Untuk memperoleh atau mengumpulkan data pribadi yang bukan miliknya dengan maksud menguntungkan diri sendiri atau orang lain yang dapat mengakibatkan kerugian subjek data, ketentuan awal UU PDP mencantumkan ancaman penjara paling lama lima tahun dan/atau denda.
Namun, angka denda harus dibaca bersama perubahan hukum pidana yang berlaku. UU Nomor 1 Tahun 2026 tentang Penyesuaian Pidana menyesuaikan ancaman pidana untuk sejumlah ketentuan, termasuk Pasal 67 ayat (1), (2), dan (3) UU PDP menjadi pidana denda paling banyak kategori IV. Karena itu, nominal denda tidak sebaiknya disalin hanya dari teks asli UU PDP tanpa memeriksa perubahan yang berlaku.
Untuk pertanggungjawaban korporasi, Pasal 70 UU PDP mengatur ketentuan pidana bagi korporasi dan pihak-pihak yang dapat dimintai pertanggungjawaban sesuai perannya. Bentuk pertanggungjawaban serta pidana tambahan harus ditentukan berdasarkan ketentuan yang relevan dan fakta perkara, bukan semata-mata karena suatu akses dilakukan oleh pegawai perusahaan.
Dengan demikian, tidak setiap tindakan mengakses data pribadi tanpa persetujuan otomatis memenuhi unsur tindak pidana. Penilaian pidana harus mempertimbangkan unsur-unsur delik yang bersangkutan, termasuk apakah tindakan dilakukan secara sengaja, melawan hukum, dan memenuhi unsur lain yang dipersyaratkan.
Cara Perusahaan Mengurangi Risiko Pelanggaran Data Pribadi
Agar pengelolaan data karyawan tetap sesuai ketentuan, perusahaan dapat menerapkan sejumlah langkah berikut:
- Menetapkan kebijakan tertulis mengenai pengumpulan, penggunaan, akses, penyimpanan, dan penghapusan data pribadi.
- Menentukan dasar pemrosesan untuk setiap tujuan dan kelompok data yang dikelola.
- Membatasi hak akses berdasarkan jabatan, tugas, dan kebutuhan pekerjaan.
- Memberikan pemberitahuan yang jelas mengenai pemantauan perangkat atau akun kerja.
- Menggunakan pengamanan teknis, pencatatan akses, dan evaluasi berkala untuk mengurangi risiko penyalahgunaan.
- Menyediakan prosedur bagi karyawan untuk meminta informasi, memperbaiki data, atau mengajukan keluhan.
- Meninjau masa retensi dan menghapus atau memusnahkan data ketika tidak lagi diperlukan, kecuali terdapat kewajiban hukum untuk menyimpannya.
Langkah tersebut sejalan dengan kewajiban pengendali data untuk menjaga kerahasiaan, keamanan, dan pertanggungjawaban pemrosesan data pribadi sebagaimana diatur dalam UU PDP.
Kesimpulan
Perusahaan dapat mengakses data pribadi karyawan apabila memiliki dasar pemrosesan yang sah, menjalankan akses sesuai kebutuhan, memberi informasi secara transparan, serta menggunakan data untuk tujuan yang sesuai dengan ketentuan hukum. Kewenangan tersebut bukan izin untuk membuka semua informasi pribadi pekerja tanpa batas.
Karyawan tetap memiliki hak atas informasi, pelindungan, dan upaya hukum apabila terjadi pelanggaran. Di sisi lain, perusahaan perlu menerapkan kebijakan akses yang jelas, pengamanan yang memadai, dan mekanisme pertanggungjawaban agar pengelolaan data berjalan sesuai UU PDP.
Penilaian atas kasus tertentu, seperti pembukaan email pribadi atau pemantauan perangkat kerja, tetap memerlukan pemeriksaan fakta, dasar pemrosesan, kebijakan yang diberitahukan, dan ketentuan hukum yang berlaku.
Daftar Referensi
- JDIH Kementerian Komunikasi dan Digital — Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi.
- Database Peraturan BPK RI — UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi.
- Hukumonline — Batasan Akses Data Pribadi Karyawan oleh Perusahaan.
- Hukumonline — Bolehkah Perusahaan Mengakses E-mail Karyawannya?.
- JDIH Kementerian Komunikasi dan Digital — Peraturan Pemerintah Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik.
- Database Peraturan BPK RI — Undang-Undang Nomor 1 Tahun 2026 tentang Penyesuaian Pidana.
- JDIH Kementerian Koordinator Bidang Infrastruktur dan Pembangunan Kewilayahan — UU Nomor 1 Tahun 2026 tentang Penyesuaian Pidana.
Tentang Penulis
Rangga Triatmaja
Penulis — Universitas STEKOM
Penulis aktif yang berfokus pada isu-isu akademik, teknologi pendidikan, dan pengembangan sumber daya manusia di lingkungan kampus.