Jerat Hukum bagi Pelaku Cracking di Indonesia, Ancaman Pidana dan Perlindungan Data Pribadi
Rangga Triatmaja
27 Oktober 2026
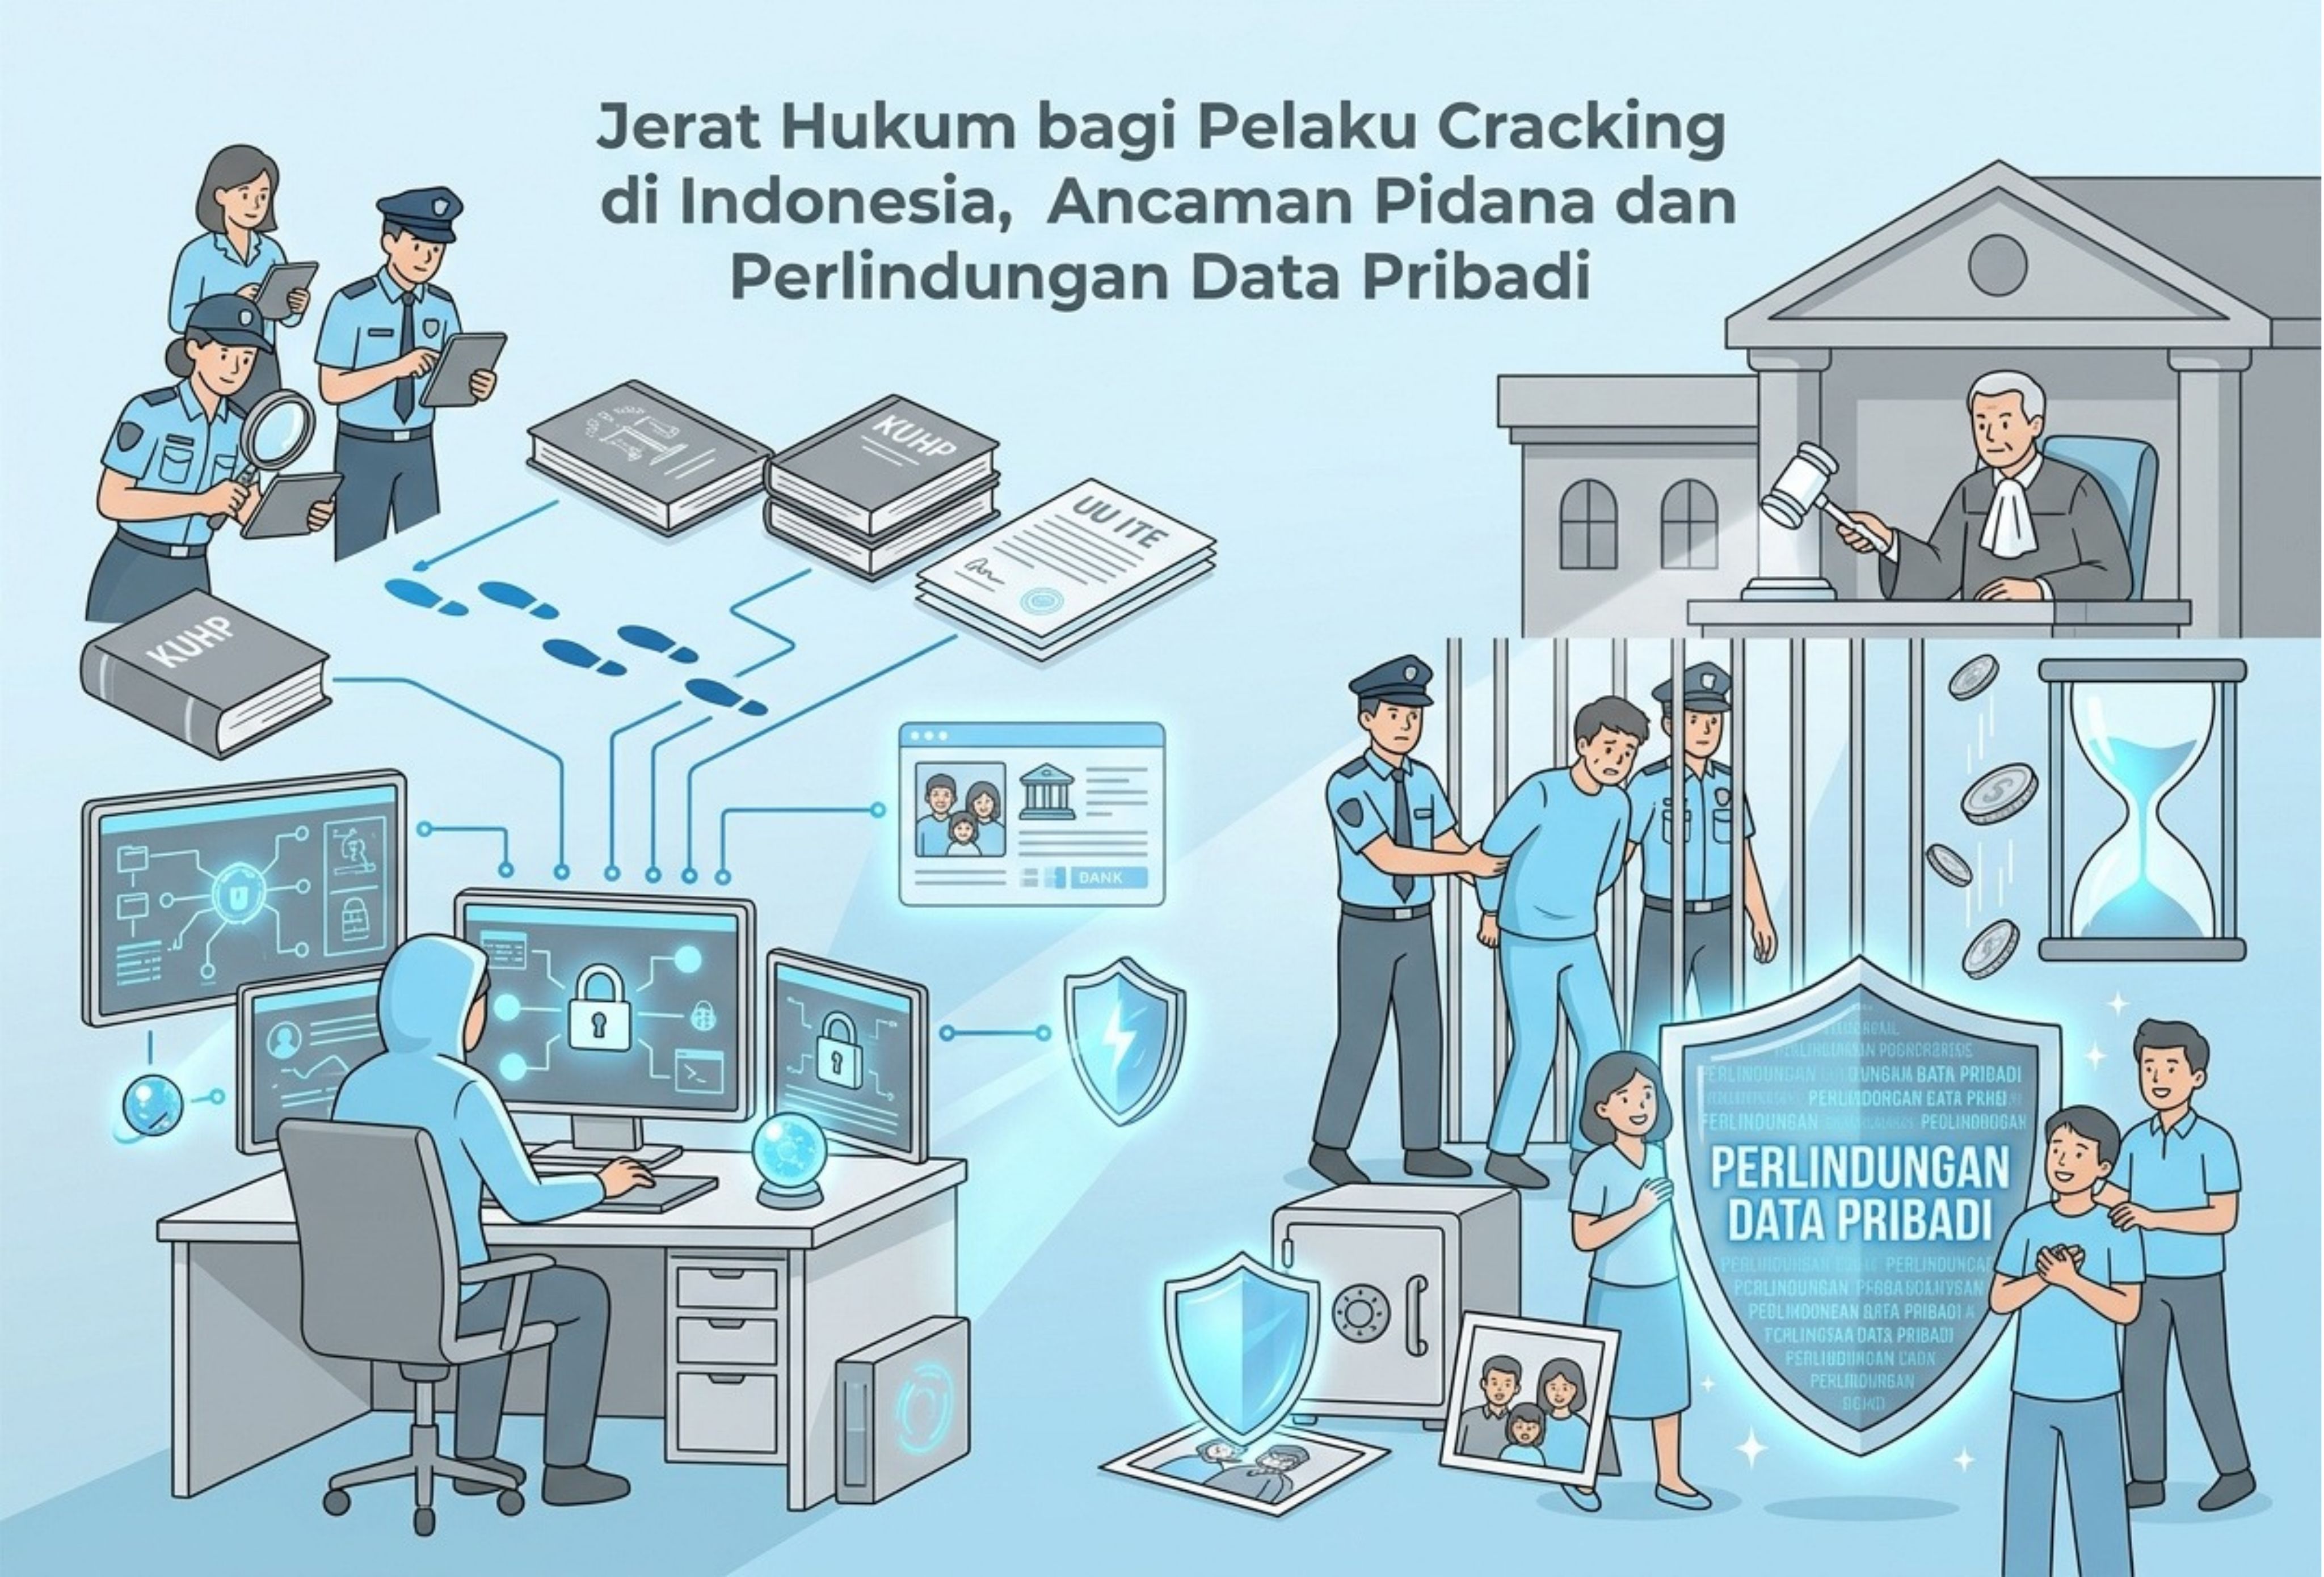
Perkembangan teknologi digital membuat berbagai aktivitas masyarakat bergantung pada akun dan sistem elektronik, mulai dari media sosial, layanan perbankan, hingga platform bisnis. Di balik kemudahan tersebut, terdapat ancaman kejahatan siber, salah satunya cracking, yaitu tindakan menerobos sistem keamanan untuk memperoleh akses tanpa hak dan berpotensi merusak atau menyalahgunakan informasi di dalamnya.
Cracking dapat menimbulkan kerugian bagi pemilik akun, baik berupa hilangnya akses, perubahan informasi, pencurian data, maupun penggunaan identitas tanpa izin. Di Indonesia, tindakan tersebut dapat menimbulkan konsekuensi hukum berdasarkan ketentuan pidana mengenai akses ilegal dalam Kitab Undang-Undang Hukum Pidana (KUHP), Undang-Undang Informasi dan Transaksi Elektronik (UU ITE), serta Undang-Undang Pelindungan Data Pribadi (UU PDP), bergantung pada perbuatan yang dilakukan dan unsur hukum yang terpenuhi.
Apa Itu Cracking?
Cracking merupakan istilah yang umum digunakan untuk menggambarkan tindakan menerobos atau mengeksploitasi sistem keamanan komputer dan jaringan secara tidak sah. Pelakunya dapat berusaha mengambil alih akun, memperoleh informasi rahasia, mengubah isi sistem, menghapus data, atau memindahkan informasi ke sistem lain tanpa kewenangan.
Sebagai contoh, seseorang memasuki akun media sosial milik orang lain dengan menerobos sistem pengamanannya, lalu mengganti kata sandi agar pemilik asli tidak dapat masuk kembali. Contoh lainnya adalah pelaku yang memperoleh akses ke sistem perusahaan untuk mengambil basis data pelanggan atau mengubah informasi transaksi.
Cracking perlu dibedakan dari pengujian keamanan yang dilakukan secara sah. Pengujian penetrasi atau penetration testing, misalnya, dapat dilakukan oleh tenaga profesional yang memperoleh izin dan bekerja dalam ruang lingkup yang telah disepakati. Sebaliknya, tindakan menerobos sistem tanpa hak dapat menimbulkan pertanggungjawaban hukum meskipun pelaku mengaku hanya ingin mencoba kemampuan teknisnya.
Pelindungan Data Pribadi dari Akses Tanpa Izin
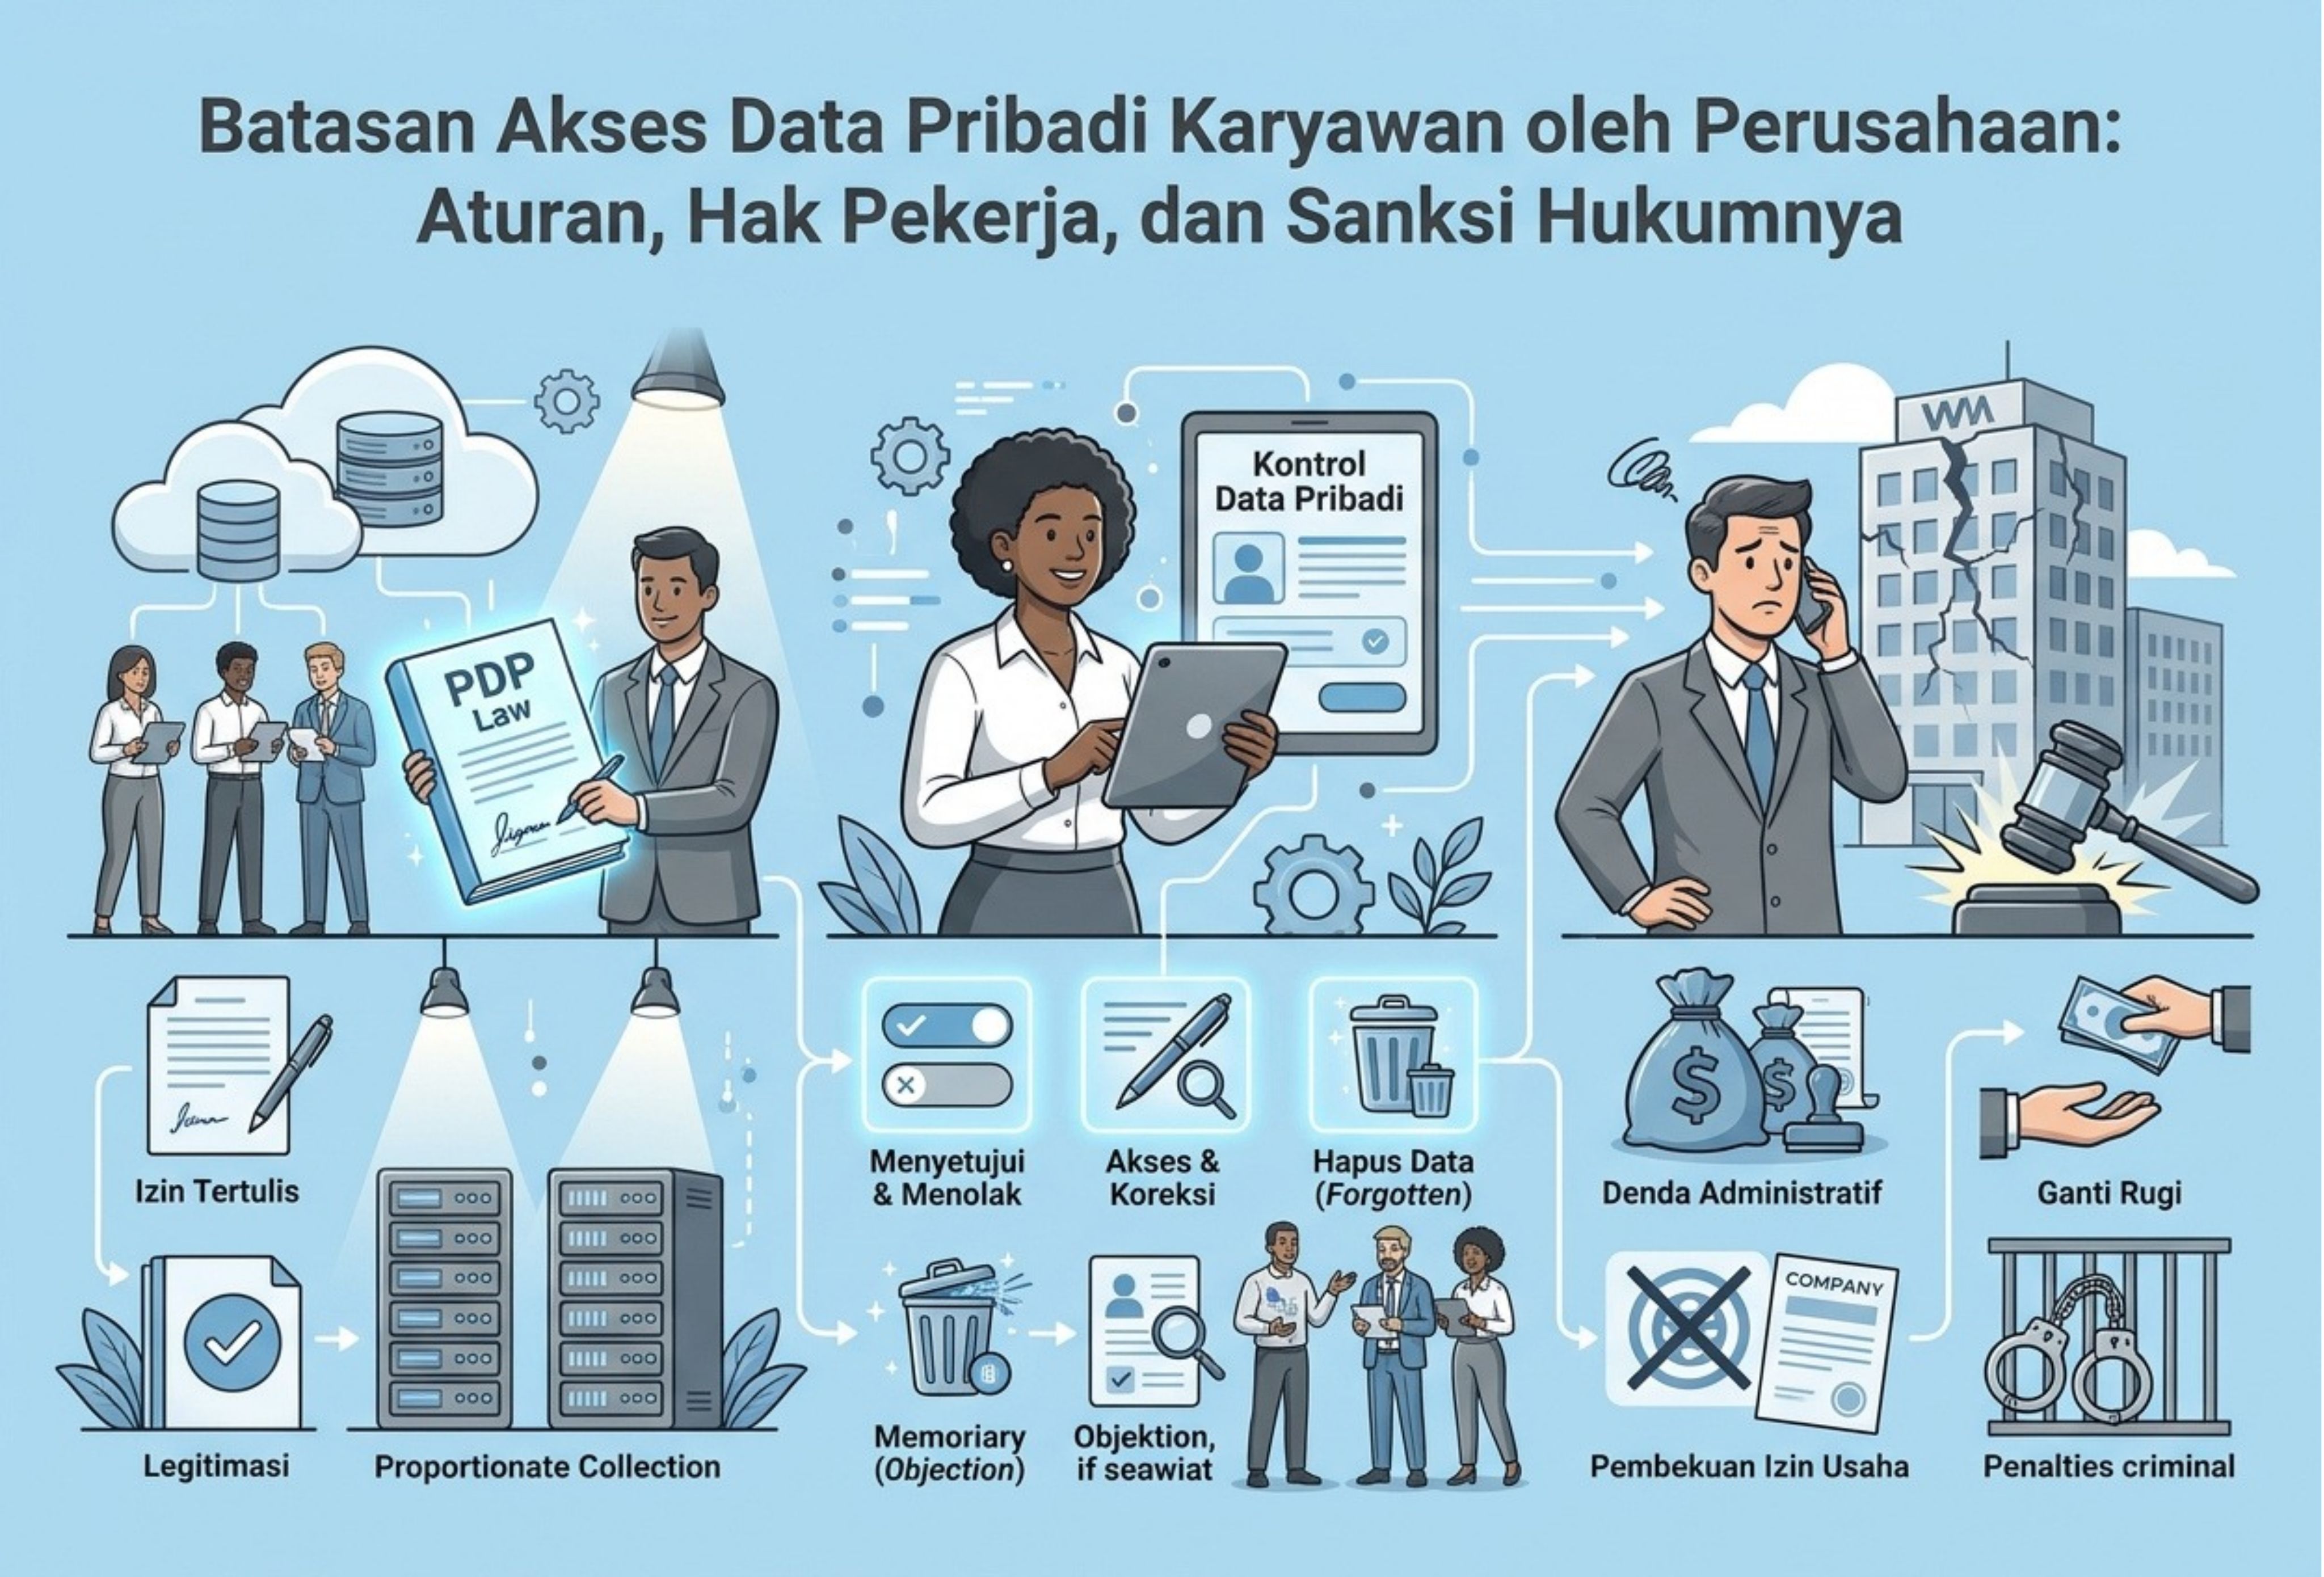
UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi mendefinisikan data pribadi sebagai informasi mengenai orang perseorangan yang teridentifikasi atau dapat diidentifikasi, baik secara langsung maupun tidak langsung, melalui informasi yang berdiri sendiri atau dikombinasikan dengan informasi lain. Informasi tersebut dapat berbentuk elektronik maupun nonelektronik. <Cite refs={["turn601783search0"]}/>
Data pribadi dapat mencakup nama, nomor telepon, alamat email, identitas akun, dan informasi lain yang dapat dikaitkan dengan seseorang. Dalam konteks cracking, informasi tersebut berpotensi dicuri, diubah, disebarluaskan, atau digunakan untuk tindakan yang merugikan pemiliknya.
Pelindungan data pribadi merupakan bagian dari upaya menjaga hak individu atas privasi dan keamanan informasi. Prinsip ini juga sejalan dengan Pasal 28G ayat (1) UUD 1945 yang menjamin hak setiap orang atas perlindungan diri pribadi dan rasa aman.
Kewajiban pengendali data pribadi
Platform digital yang bertindak sebagai pengendali data pribadi memiliki kewajiban untuk melindungi data yang diprosesnya. Pasal 35 dan Pasal 36 UU PDP mengatur kewajiban menjaga keamanan data pribadi dan melakukan pengawasan terhadap pihak yang terlibat dalam pemrosesannya. Pasal 38 juga mewajibkan pengendali mencegah pemrosesan yang tidak sah.
Apabila terjadi kegagalan pelindungan data pribadi, Pasal 46 UU PDP mengharuskan pengendali menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data pribadi dan lembaga yang berwenang. Pemberitahuan tersebut setidaknya memuat data yang terungkap, waktu dan cara terjadinya kegagalan, serta langkah penanganan dan pemulihan. <Cite refs={["turn601783search0","turn601783search1"]}/>
Namun, terjadinya serangan cracking tidak serta-merta membuktikan bahwa platform telah melanggar seluruh kewajibannya. Penilaian terhadap tanggung jawab pengendali perlu memperhatikan kewajiban hukum yang berlaku, tindakan pengamanan yang diterapkan, dan fakta mengenai insiden tersebut.
Jerat Hukum bagi Pelaku Cracking
Pelaku cracking dapat menghadapi konsekuensi pidana berdasarkan ketentuan yang sesuai dengan perbuatannya. Kerangka hukum yang relevan mencakup KUHP, UU ITE, dan UU PDP. Ketiganya memiliki ruang lingkup berbeda, sehingga penerapannya perlu mempertimbangkan unsur setiap tindak pidana.
1. Akses ilegal berdasarkan KUHP
Undang-Undang Nomor 1 Tahun 2023 tentang KUHP mulai berlaku pada 2 Januari 2026. Ketentuan pidana mengenai akses ilegal kemudian disesuaikan melalui Undang-Undang Nomor 1 Tahun 2026 tentang Penyesuaian Pidana.
Pasal 332 KUHP sebagaimana diubah melalui UU Nomor 1 Tahun 2026 mengatur akses tanpa hak atau melawan hukum terhadap komputer dan/atau sistem elektronik milik orang lain. Ancaman pidananya dibedakan menurut bentuk perbuatannya, yaitu:
- Pasal 332 ayat (1): akses tanpa hak atau melawan hukum dapat dipidana dengan penjara paling lama 6 tahun atau denda paling banyak kategori V.
- Pasal 332 ayat (2): akses yang bertujuan memperoleh informasi elektronik atau dokumen elektronik dapat dipidana dengan penjara paling lama 7 tahun atau denda paling banyak kategori V.
- Pasal 332 ayat (3): akses dengan melanggar, menerobos, melampaui, atau menjebol sistem pengamanan dapat dipidana dengan penjara paling lama 8 tahun atau denda paling banyak kategori VI. <Cite refs={["turn601783search57","turn601783search2"]}/>
Dengan demikian, seseorang yang sengaja menerobos sistem keamanan akun atau jaringan elektronik milik orang lain dapat berhadapan dengan ketentuan akses ilegal apabila unsur pasal yang relevan terpenuhi. Penentuan pasal tidak hanya didasarkan pada istilah cracking, tetapi pada tindakan konkret, kewenangan pelaku, dan bukti yang tersedia.
2. Perusakan atau pemindahan informasi elektronik berdasarkan UU ITE
Selain akses ilegal, cracking dapat disertai tindakan lain, misalnya mengubah isi akun, menghapus berkas, merusak informasi, atau memindahkan data ke sistem yang tidak berhak menerimanya.
Pasal 32 UU ITE mengatur perbuatan yang dilakukan dengan sengaja dan tanpa hak atau melawan hukum terhadap informasi elektronik atau dokumen elektronik milik orang lain atau milik publik. Bentuk perbuatannya antara lain mengubah, menambah, mengurangi, mentransmisikan, merusak, menghilangkan, memindahkan, atau menyembunyikan informasi elektronik.
Pasal 48 UU ITE memuat ketentuan pidana yang berkaitan dengan pelanggaran Pasal 32. Sementara itu, Pasal 30 UU ITE secara historis mengatur akses ilegal, tetapi status dan penerapan ketentuan pidananya harus dibaca bersama perubahan undang-undang serta penyesuaian dalam KUHP yang berlaku sejak 2026. Database Peraturan BPK RI mencatat bahwa sejumlah ketentuan UU ITE, termasuk Pasal 30 dan beberapa pasal terkait, dicabut sebagian dalam proses pembaruan hukum pidana. <Cite refs={["turn461390search3","turn601783search4","turn601783search57"]}/>
Oleh sebab itu, tidak tepat menyimpulkan bahwa setiap tindakan cracking selalu dikenai satu pasal UU ITE dengan ancaman yang sama. Jika pelaku hanya menerobos sistem, ketentuan akses ilegal perlu diperiksa. Jika ia juga mengubah, merusak, atau memindahkan data, ketentuan lain dapat menjadi relevan sesuai unsur yang terbukti.
3. Pengumpulan, pengungkapan, dan penggunaan data pribadi secara melawan hukum
Apabila cracking dilakukan untuk memperoleh atau menyalahgunakan data pribadi, UU PDP juga dapat menjadi dasar penegakan hukum.
Pasal 65 UU PDP melarang perbuatan tertentu yang dilakukan secara melawan hukum, yaitu:
- Memperoleh atau mengumpulkan data pribadi yang bukan miliknya dengan maksud menguntungkan diri sendiri atau orang lain yang dapat mengakibatkan kerugian subjek data pribadi.
- Mengungkapkan data pribadi yang bukan miliknya.
- Menggunakan data pribadi yang bukan miliknya.
Ketentuan pidananya diatur dalam Pasal 67 UU PDP. Dalam rumusan asli undang-undang, pengumpulan data pribadi secara melawan hukum dengan maksud menguntungkan diri sendiri atau orang lain dan berpotensi menimbulkan kerugian dapat diancam dengan penjara paling lama 5 tahun dan/atau denda paling banyak Rp5 miliar. Pengungkapan data pribadi secara melawan hukum dapat diancam dengan penjara paling lama 4 tahun dan/atau denda paling banyak Rp4 miliar, sedangkan penggunaan data pribadi secara melawan hukum dapat diancam dengan penjara paling lama 5 tahun dan/atau denda paling banyak Rp5 miliar. <Cite refs={["turn601783search0","turn601783search1"]}/>
Angka tersebut merupakan rumusan asli UU PDP. Karena UU Nomor 1 Tahun 2026 melakukan penyesuaian ketentuan pidana dalam berbagai undang-undang, besaran denda dan penerapan ketentuan pidana untuk perkara konkret perlu diperiksa kembali terhadap naskah perubahan yang berlaku. Hindari menggunakan angka denda tanpa memastikan ketentuan yang telah disesuaikan.
Perlu dipahami pula bahwa tidak setiap akses terhadap akun otomatis memenuhi seluruh unsur tindak pidana dalam UU PDP. Misalnya, ketentuan pengumpulan data pada Pasal 65 ayat (1) mensyaratkan maksud memperoleh keuntungan bagi diri sendiri atau orang lain serta potensi kerugian bagi subjek data. Unsur tersebut harus dibuktikan berdasarkan fakta perkara.
Apakah Pelaku Bisa Dikenai Lebih dari Satu Ketentuan?
Satu rangkaian tindakan dapat melibatkan beberapa bentuk perbuatan yang berbeda. Sebagai ilustrasi, seseorang menerobos sistem keamanan sebuah platform, menyalin data pribadi pengguna, lalu menyebarkan data tersebut kepada pihak lain.
Dalam situasi seperti itu, penyidik dan penegak hukum perlu menilai apakah perbuatan tersebut memenuhi unsur akses ilegal, pelanggaran terhadap informasi elektronik, dan tindak pidana terkait data pribadi. Penerapan beberapa ketentuan tidak berarti semua ancaman pidana otomatis dijumlahkan. Penentuan dakwaan dan pidana harus mengikuti aturan hukum pidana yang berlaku serta fakta yang terbukti dalam proses peradilan.
Apabila tindakan dilakukan untuk memperoleh keuntungan, menyebabkan kerugian finansial, memeras korban, atau mengambil alih akun untuk penipuan, perbuatan tambahan tersebut juga perlu dinilai berdasarkan ketentuan hukum yang relevan.
Langkah yang Dapat Dilakukan Korban Cracking
Jika akun atau sistem elektronik diduga telah diretas, korban sebaiknya segera mengambil tindakan untuk mengurangi dampak dan mempertahankan bukti.
- Amankan akun. Ganti kata sandi melalui perangkat yang dipercaya, aktifkan autentikasi multifaktor, dan keluarkan sesi masuk yang tidak dikenal.
- Pulihkan akses melalui kanal resmi. Hubungi penyedia platform atau layanan yang bersangkutan apabila akun tidak lagi dapat diakses.
- Simpan bukti digital. Dokumentasikan notifikasi login, perubahan kata sandi, pesan mencurigakan, waktu kejadian, dan aktivitas yang tidak dikenali. Hindari mengubah atau menghapus bukti yang mungkin dibutuhkan.
- Lindungi akun lain. Jika kata sandi yang sama digunakan di beberapa layanan, ubah kata sandi tersebut dan gunakan kombinasi unik untuk setiap akun.
- Laporkan kejadian. Korban dapat menghubungi platform, melapor kepada kepolisian, dan menggunakan kanal pengaduan resmi pemerintah yang relevan dengan jenis insiden.
- Periksa penyalahgunaan data. Jika informasi identitas atau keuangan ikut terekspos, hubungi bank atau penyedia layanan terkait dan pantau aktivitas yang mencurigakan.
Korban sebaiknya tidak mencoba meretas balik sistem pelaku. Tindakan tersebut dapat memperburuk situasi dan berpotensi menimbulkan persoalan hukum tersendiri.
Cara Mencegah Cracking dan Akses Ilegal
Pencegahan membutuhkan keterlibatan pengguna maupun penyelenggara sistem elektronik. Pengguna dapat menggunakan kata sandi yang kuat dan unik, mengaktifkan autentikasi multifaktor, memperbarui perangkat lunak, serta menghindari tautan atau lampiran yang tidak dapat dipercaya.
Sementara itu, organisasi perlu menerapkan pembatasan hak akses, enkripsi, pencatatan aktivitas, pemantauan anomali, pembaruan keamanan, dan prosedur penanganan insiden. Pengujian keamanan harus dilakukan secara terencana oleh pihak yang berwenang, dengan ruang lingkup dan izin yang jelas.
Penyelenggara sistem elektronik juga perlu menyampaikan informasi yang memadai kepada pengguna mengenai keamanan dan pelindungan data serta menyediakan mekanisme pengaduan. Ketentuan umum mengenai kewajiban penyelenggara sistem elektronik dapat ditemukan dalam Peraturan Pemerintah Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik. <Cite refs={["turn461390search4"]}/>
Kesimpulan
Cracking bukan sekadar gangguan teknis karena dapat melibatkan akses ilegal, perusakan informasi elektronik, pencurian data, dan penyalahgunaan identitas. Di Indonesia, perbuatan tersebut dapat dijerat melalui ketentuan KUHP, UU ITE, dan UU PDP sesuai dengan bentuk tindakan serta unsur hukum yang terbukti.
Pasal 332 KUHP sebagaimana disesuaikan melalui UU Nomor 1 Tahun 2026 mengatur akses tanpa hak terhadap komputer atau sistem elektronik. Jika pelaku juga mengubah, merusak, memindahkan, mengungkapkan, atau menggunakan data secara melawan hukum, ketentuan lain dapat dipertimbangkan sesuai perbuatannya.
Bagi korban, langkah terpenting adalah mengamankan akun, menyimpan bukti digital, melaporkan insiden, dan memeriksa kemungkinan penyalahgunaan data. Sementara itu, organisasi perlu menerapkan sistem keamanan yang memadai dan memenuhi kewajiban pelindungan data pribadi. Penegakan hukum yang tepat harus didasarkan pada peraturan yang berlaku dan pembuktian setiap unsur tindak pidana.
Artikel ini bersifat informatif dan bukan pengganti nasihat hukum untuk perkara tertentu.
Daftar Referensi
- Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi — JDIH Kementerian Komunikasi dan Digital. Referensi mengenai definisi data pribadi, kewajiban pengendali, pemberitahuan kegagalan pelindungan, larangan, dan ketentuan pidana. Baca UU PDP.
- Undang-Undang Nomor 1 Tahun 2026 tentang Penyesuaian Pidana — Database Peraturan BPK RI. Rujukan perubahan ketentuan pidana, termasuk Pasal 332 KUHP. Baca UU Nomor 1 Tahun 2026.
- Undang-Undang Nomor 1 Tahun 2023 tentang Kitab Undang-Undang Hukum Pidana — Database Peraturan BPK RI. Rujukan KUHP yang berlaku sejak 2 Januari 2026. Telusuri Database Peraturan BPK RI.
- Undang-Undang Nomor 1 Tahun 2024 tentang Perubahan Kedua atas UU ITE — Database Peraturan BPK RI. Rujukan perubahan UU ITE dan status sejumlah ketentuan terkait tindak pidana elektronik. Baca UU ITE perubahan kedua.
- Undang-Undang Nomor 11 Tahun 2008 tentang Informasi dan Transaksi Elektronik — JDIH Kementerian Komunikasi dan Digital. Memuat ketentuan dasar mengenai akses ilegal dan perbuatan terhadap informasi elektronik, dengan tetap memperhatikan perubahan undang-undang berikutnya. Baca dokumen UU ITE.
- Peraturan Pemerintah Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik — JDIH Kementerian Komunikasi dan Digital. Referensi mengenai kewajiban penyelenggara sistem elektronik dan informasi bagi pengguna. Baca PP Nomor 71 Tahun 2019.
Catatan verifikasi: Naskah awal juga menyebut PP Nomor 33 Tahun 2026 sebagai peraturan pelaksana UU PDP. Karena rincian dan status peraturan tersebut belum terkonfirmasi melalui sumber resmi yang digunakan di sini, artikel ini tidak menjadikan pasal-pasal PP tersebut sebagai dasar utama. Periksa kembali JDIH resmi sebelum menambahkan rujukan spesifik dari peraturan tersebut.
Tentang Penulis
Rangga Triatmaja
Penulis — Universitas STEKOM
Penulis aktif yang berfokus pada isu-isu akademik, teknologi pendidikan, dan pengembangan sumber daya manusia di lingkungan kampus.